

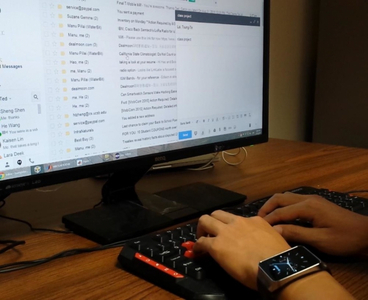

Через умные часы можно прочитать пароль жертвы по движению кисти

Через умные часы можно прочитать пароль жертвы по движению кисти

Носимые устройства все более популярны у пользователей. В последнее время пошла мода на фитнес-браслеты и умные часы. У часов есть два ценных свойства: 1) возможность установки сторонних приложений; 2) встроенные гироскопы с API для снятия показаний.

Этого достаточно для создания шпионского приложения, чтобы отслеживать нажатие клавиш. В современных мобильных ОС программные интерфейсы позволяют считывать показания акселерометра и гироскопа до 200 раз в секунду, пишет xakep.ru.

Получая информацию с сенсоров и перемещении запястья в пространстве, можно приблизительно угадывать, какие именно кнопки нажимает рука на клавиатуре. Правда, это лишь одна рука, но информации о половине символов из пароля уже достаточно, чтобы значительно упростить подбор пароля целиком.

Именно такое приложение под названием Motion Leaks through Smartwatch Sensors (MoLe) разработали студенты с факультета электрической и вычислительной техники университета штата Иллинойс под руководством профессораРомита Роя Чоудхури (Romit Roy Choudhury). Программа строит виртуальную 2D-карту клавиатуры, замеряет время между каждым нажатием и вектор смещения кисти, на основании чего предполагает, какая клавиша нажата.

Видео демонстрирующее принцип взлома

Разработанная программа работает для часов Samsung Gear Live, но никто не мешает адаптировать ее для другой модели умного гаджета.

Шпионский софт маскируется под какой-нибудь стандартный шагомер и получает доступ ко всем необходимым сенсорам, акселерометру и гироскопу, а заодно к личной информации пользователя, в том числе к электронным письмам, поисковым запросам и другим конфиденциальным документам.

Исследовательская работа получила грант Национального научного фонда США и была представлена на конференции MobiCom 2015 в начале сентября 2015 года.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru