


Софт для фильтрации трафика и цензуры приносит миллиарды долларов

Софт для фильтрации трафика и цензуры приносит миллиарды долларов

Усиление государственной цензуры и активности разведывательных служб в интернете требует современных технических средств для мониторинга трафика. Неудивительно, что бурными темпами растет мировой рынок систем DPI (Deep Packet Inspection), технологий глубокой фильтрации трафика на уровне пакетов.

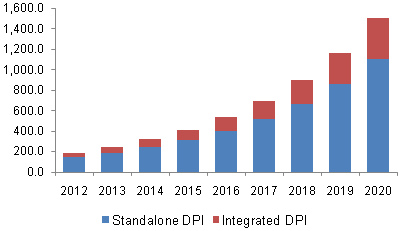
7 сентября 2015 года компания Hexa Research опубликовала 179-страничный аналитический отчет стоимостью 3960 фунтов стерлингов, в котором подробно изучается мировой рынок систем DPI, пишет xakep.ru.

Анализ выполнен отдельно для интегрированных систем DPI и независимых систем DPI. Приводится объём заказов от крупнейших клиентов: государственных агентств разных стран, интернет-провайдеров и других. Оценка объёма рынка и прогнозные показатели публикуются за период с 2013 по 2020 годы.

Хотя это платный отчёт, но можно найти открытые данные по рынку DPI. Например, в европейских странах продажи (регион EMEA включает в себя также Ближний Восток и Африку) годовой объем рынка приближается к полумиллиарду долларов.


По прогнозу, к 2020 году рынок систем DPI вырастет до $4,71 млрд.

Ключевые разработчики коммерческих систем глубокой фильтрации трафика

  • Allot Communications Ltd.
  • Bivio Networks, Inc.
  • Cisco Systems, Inc.
  • cPacket Networks, Inc.
  • Emulex Corporation

Всего в отчёте перечислены 25 разработчиков.

В отличие от брандмауэров, Deep Packet Inspection анализирует не только заголовки пакетов, но и полное содержимое трафика на уровнях модели OSI со второго и выше. DPI принимает решение не только по содержимому пакетов, но и по косвенным признакам, присущим каким-то определенным сетевым программам и протоколам. Для этого может использоваться статистический анализ (например статистический анализ частоты встречи определённых символов, длины пакета и т. д.).

С помощью DPI китайские власти успешно вычисляет в общем интернет-трафике признаки VPN-туннелей и обрезают трафик VPN-сервисов. Интернет-провайдеры используют DPI, например, для удаления лишнего «паразитного» трафика, такого как трафик BitTorrrent.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru