


Хакер получил доступ к корпоративной информации «Мегафона»

Хакер получил доступ к корпоративной информации «Мегафона»

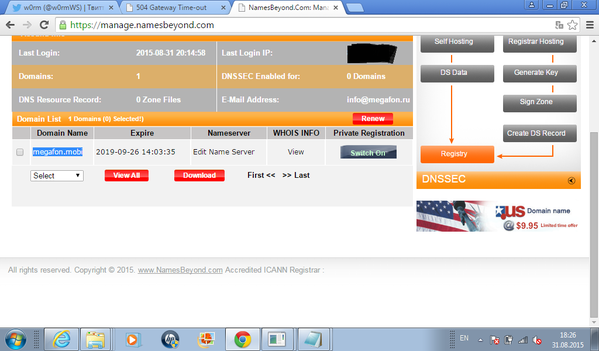
Как рассказал хакер, в его распоряжении оказались сборка различных версий сайта «Мегафон», управление доменом, доступ к внутренней системе управления проектами Confluence, а также доступ к разработкам оператора по борьбе со спамом и сайту для дилеров. 

По словам хакера, он связывался с представителями «Мегафон» через Twitter и почту, но ответа так и не получил. w0rm не планирует выкладывать полученные сведения в открытый доступ: «Есть желание сдать [полученную информацию] в "Мегафон" и предложить им начать участвовать в BugBounty-программах, как, например, делает Mail.Ru. Но поскольку ответа от них не поступает, приходится афишировать», пишет siliconrus.com.


Хакер не получил доступа к пользовательским данным клиентов «Мегафон», однако такая возможность у него была, отметил он: «Решил вовремя остановиться». В полученных файлах взломщику удалось обнаружить доступы, необходимые для подключения к пользовательским данным.

Представители «Мегафон» прокомментировали сообщения о взломе: «Мы регулярно фиксируем попытки получения несанкционированного доступа к инфраструктуре компании. Фактов удачного проникновения не зафиксировано. В настоящее время все внутренние системы защищены от подобных атак, и угрозы сохранности внутренних данных нет. Сейчас мы проводим дополнительную проверку по фактам сообщений в соцсетях».


Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru