


Значительно возросло число мобильных троянцев

Значительно возросло число мобильных троянцев

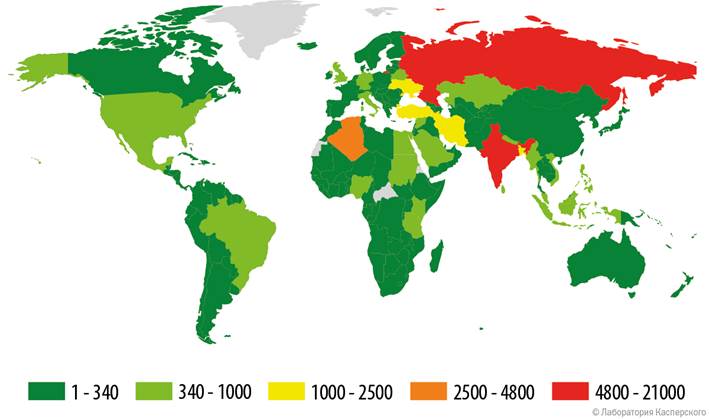
На протяжении всего лета «Лаборатория Касперского» наблюдает ощутимый рост числа атак мобильного вредоносного ПО, использующего для достижения своих целей права суперпользователя – другими словами, получающего неограниченный контроль над зараженным устройством. В зоне наибольшего риска при этом находятся пользователи в России и Индии.

Подобные мобильные зловреды представляют собой программные пакеты, встроенные в обычное приложение, – злоумышленники просто берут популярную легитимную программу и внедряют вредоносный код, не затрагивая ее основную функциональность. Основная опасность этого вредоносного ПО заключается в том, что оно способно загружать на устройство любые другие программы, в том числе для кражи конфиденциальных данных.

Чаще всего владелец смартфона даже и не подозревает о наличии на своем устройстве приложения с привилегиями суперпользователя, поскольку зловред получает такие права самостоятельно. А «приобретают» подобные мобильные троянцы пользователи, как правило, при скачивании приложений из неофициальных источников. Однако некоторые зловреды, например троянцы широко распространенного семейства Leech, могут обходить динамические проверки Google и, таким образом, проникать в официальный магазин приложений Google Play.

В некоторых случаях вредоносные программы оказывались на новых, только что приобретенных мобильных устройствах. Ни производители, ни пользователи их не устанавливали. Скорее всего, это могли сделать частные продавцы, которые хотели предложить пользователю телефон с уже предустановленным набором приложений, которые они скачали из небезопасных источников.


География распространения троянцев семейства Leech


«Самостоятельное получение привилегий суперпользователя вредоносными приложениями – нечастый случай. В основном подобные техники применяются в сложных зловредах, используемых для осуществления целевых атак. Однако недавние инциденты показывают, что подобные техники «уходят в массы» – все больше обычных зловредов используют похожие, а то и более продвинутые схемы, что создает опасную тенденцию. Хотя сегодня эти троянцы используются в основном для рекламных целей, ничто не мешает им с помощью полученных привилегий суперпользователя устанавливать приложения, которые могут нанести пользователю куда больший урон, чем раздражение от назойливой рекламы», – рассказывает Никита Бучка, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru