


Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Военно-морские силы США опубликовали на сайте госзакупок объявление о поиске ИТ-компаний, готовых предоставить им информацию об уязвимостях нулевого дня в популярных программных продуктах и способы их эксплуатации, сообщает некоммерческая организация Electronic Frontier Foundation, занимающаяся защитой частной жизни граждан.

«Правительству требуется поддержка подрядчиков для того, чтобы удовлетворить возросшую потребность в имитации известных исполнителей кибер-атак и их возможностей», — содержится в документе.

Как пишет EFF, соответствующее объявление было обнаружено одним из аналитиков организации Дэвидом Масом (Dave Maass). После того как он опубликовал ссылку на документ в своем Twitter, объявление с сайта госзакупок исчезло. EFF сделала его электронную копию, передает cnews.ru.

В объявлении ВМС просили заинтересованных вендоров предоставить им информацию об уязвимостях, которые еще не занесены в базу данных CVE, аналитические отчеты и эксплойты, позволяющие эксплуатировать обнародованные «дыры». Права на использование эксплойтов, согласно условиям сотрудничества, должны быть переданы американскому правительству.

Основной интерес ВМС США проявляют к продуктам таких разработчиков, как Microsoft, Adobe Systems, EMC, Novell, IBM, Apple, Cisco Systems и Linksys. Все эти вендоры упомянуты в объявлении. В объявлении также подчеркнут интерес к уязвимостям Android, Linux и Java. Список интересующих власти вендоров и продуктов «на этом не ограничивается», говорится в документе.


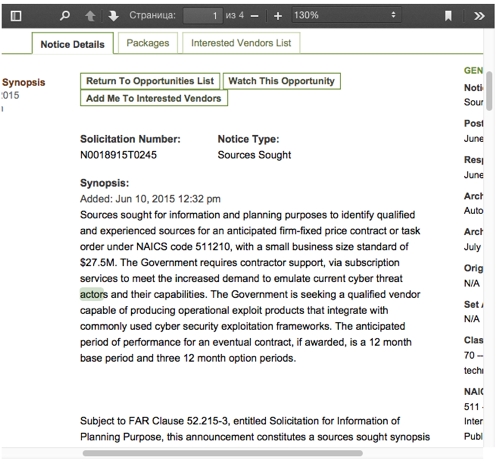
Скриншот объявления, опубликованного ВМС США на сайте госзакупок


Как отмечает EEF, прискорбно осознавать, что для властей США важнее использовать уязвимости для слежки вместо того, чтобы защищать миллионы пользователей программного обеспечения. В правительстве даже существует засекреченный свод правил Vulnerabilities Equities Process, регулирующий процесс уведомления спецслужбами разработчиков программных продуктов о присутствии уязвимостей в их продуктах. В 2014 г. EFF подала в суд на Агентство национальной безопасности США с требованием раскрыть это руководство.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru