


Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Военно-морские силы США опубликовали на сайте госзакупок объявление о поиске ИТ-компаний, готовых предоставить им информацию об уязвимостях нулевого дня в популярных программных продуктах и способы их эксплуатации, сообщает некоммерческая организация Electronic Frontier Foundation, занимающаяся защитой частной жизни граждан.

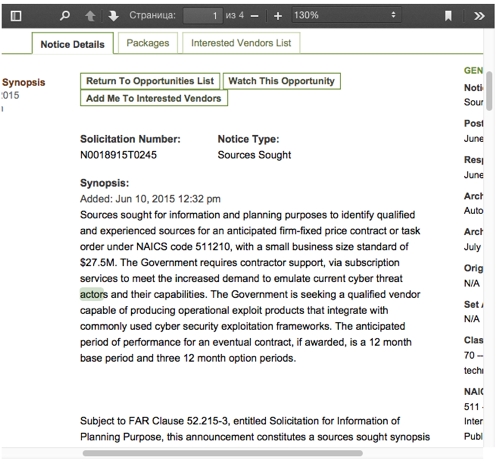
«Правительству требуется поддержка подрядчиков для того, чтобы удовлетворить возросшую потребность в имитации известных исполнителей кибер-атак и их возможностей», — содержится в документе.

Как пишет EFF, соответствующее объявление было обнаружено одним из аналитиков организации Дэвидом Масом (Dave Maass). После того как он опубликовал ссылку на документ в своем Twitter, объявление с сайта госзакупок исчезло. EFF сделала его электронную копию, передает cnews.ru.

В объявлении ВМС просили заинтересованных вендоров предоставить им информацию об уязвимостях, которые еще не занесены в базу данных CVE, аналитические отчеты и эксплойты, позволяющие эксплуатировать обнародованные «дыры». Права на использование эксплойтов, согласно условиям сотрудничества, должны быть переданы американскому правительству.

Основной интерес ВМС США проявляют к продуктам таких разработчиков, как Microsoft, Adobe Systems, EMC, Novell, IBM, Apple, Cisco Systems и Linksys. Все эти вендоры упомянуты в объявлении. В объявлении также подчеркнут интерес к уязвимостям Android, Linux и Java. Список интересующих власти вендоров и продуктов «на этом не ограничивается», говорится в документе.


Скриншот объявления, опубликованного ВМС США на сайте госзакупок


Как отмечает EEF, прискорбно осознавать, что для властей США важнее использовать уязвимости для слежки вместо того, чтобы защищать миллионы пользователей программного обеспечения. В правительстве даже существует засекреченный свод правил Vulnerabilities Equities Process, регулирующий процесс уведомления спецслужбами разработчиков программных продуктов о присутствии уязвимостей в их продуктах. В 2014 г. EFF подала в суд на Агентство национальной безопасности США с требованием раскрыть это руководство.

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru