


По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%).

Американские пользователи также чаще остальных сталкивались с вредоносными вложениями в нежелательной корреспонденции, а в России зарегистрировано наибольшее количество срабатываний системы «Антифишинг».

В прошлом году злоумышленники ожидаемо эксплуатировали громкие события: смерть знаменитостей, военные действия и международные спортивные мероприятия – к примеру, в связи с чемпионатом мира по футболу был зарегистрирован всплеск фишинга и спам-рассылок в Бразилии. Распространение получил ряд трюков для обхода фильтров: размещение рекламного текста в письме в графическом виде или вставка фрагментов художественных произведений и статей Википедии в конец письма – все это повышает правдоподобность сообщения для систем детектирования. Также в 2014 году спамеры стали чаще предлагать услуги по доставке рекламы посредством SMS и популярных мессенджеров (WhatsApp, Viber и прочие). Заказчиков подобных услуг ищут с помощью традиционных почтовых спам-рассылок, и количество такой рекламы тоже растет.

Среди вредоносных вложений чаще всего встречалась фишинговая html-страница с формой для ввода конфиденциальных данных, которые затем направлялись злоумышленникам. На втором месте – червь Bagle, собирающий почтовые контакты жертвы и далее рассылающий себя по ним, а за ним – троянец Redirector, перенаправляющий пользователя на мошеннический сайт. При этом наибольшая доля срабатываний почтового антивируса зарегистрирована в США (9,8%), за которыми следуют Великобритания (9,6%) и Германия (9,2%).


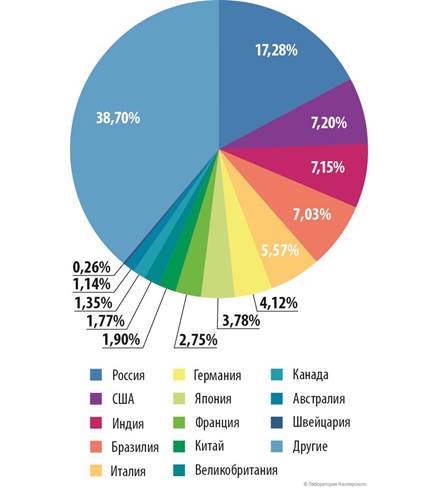
Распределение фишинговых атак по странам, 2014 год


В рейтинге наиболее часто атакуемых фишерами стран лидирует Россия (17,28%) – за год ее доля увеличилась на 6 пунктов. При этом лидер прошлого года, США (7,2%), потерял почти 24 пункта и сместился на второе место. В 42,6% таких атак мошенники прикрывались именами интернет-порталов, что отличается от ситуации в 2013-м году, когда чаще всего использовались названия социальных сетей.

«Доля спама в почте продолжает снижаться, но это не повод терять бдительность. Мы наблюдаем тенденцию уменьшения традиционных рекламных писем на фоне увеличения доли опасного мошеннического и вредоносного спама. Полагаем, что в этом году станет еще больше хорошо подделанных писем и сообщений, в которых злоумышленники будут пробовать применить новые трюки. Чтобы не попасться на них, рекомендуем установить надежное защитное решение класса Internet Security, которое оградит ваш почтовый ящик от нежелательной корреспонденции», – советует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%)." />
Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru