


Новые уязвимости в NTP-серверах: даже хуже, чем DDoS

Новые уязвимости в NTP-серверах: даже хуже, чем DDoS

В конце декабря специалисты по безопасности из Google Security Team обнаружили ряд критических уязвимостей в реализации протокола NTP, который используется во многих промышленных системах управления для синхронизации времени на серверах.

Уязвимости, которым подвержены все NTP-сервера до версии 4.2.8, включают несколько вариантов переполнения буфера и позволяют атакующему удалённо выполнять произвольный код на сервере. Как отмечают исследователи, эксплойты для данных уязвимостей уже существуют в публичном доступе.

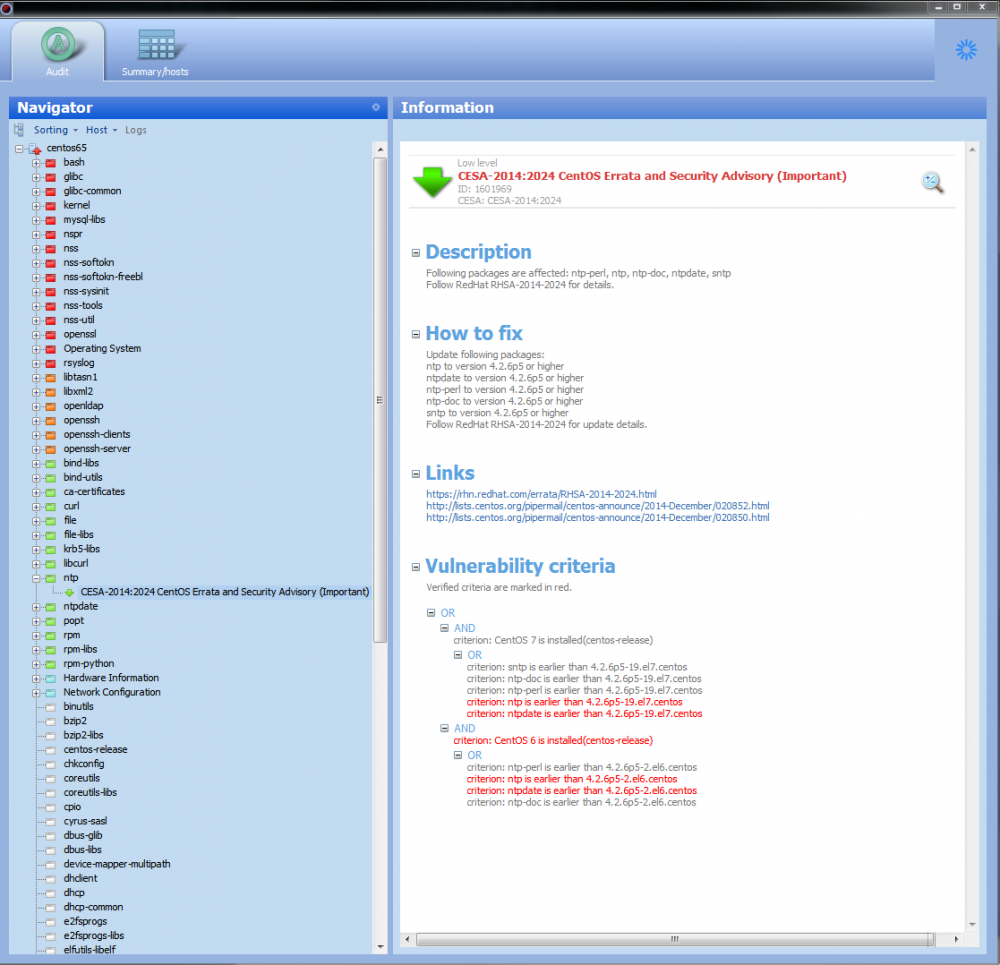
На скриншоте ниже можно увидеть, как выглядит данная уязвимость NTP в одном из аудитов безопасности, который проводили с помощью системы контроля защищенности и соответствия стандартам MaxPatrol:


Рекомендации по устранению уязвимостей можно найти в уведомлении ICS-CERT, а также на сайте поддержки NTP. Основной совет - обновить NTP до версии 4.2.8 с официального сайта ntp.org. В случае невозможности обновления предлагается два способа блокировать атаки через настройки конфигурации:

  • Запретить Autokey Authentication путем удаления или комментирования всех тех строк файла ntp.conf, которые начинаются с директивы crypto.
  • Для всех недоверенных клиентов указать в файле /etc/ntp.conf директиву restrict … noquery, что не позволит недоверенным клиентам запрашивать информацию о статусе NTP-сервера.

Судя по опыту прошлых багов NTP, можно прогнозировать, что блокирование новых уязвимостей вряд ли будет происходить быстро. К примеру, в начале прошлого года по Интернету прокатилась мощная волна DDoS-атак с усилением через NTP. Во время такой атаки злоумышленники отправляют на NTP-сервер специальный запрос, а в качестве отправителя подставляют IP-адрес жертвы; NTP-сервер посылает на этот адрес вполне легитимный ответ, который может быть в несколько сот раз длиннее запроса - таким образом, сервер точного времени становится невольным усилителем атаки. Рекомендации CERT по защите от таких атак были опубликованы в январе прошлого года. Однако даже спустя полгода, в июне, насчитывалось ещё 17 тыс. уязвимых NTP-северов, причём многие из них продолжали участвовать в DDoS-атаках, усиливая мусорный трафик в сотни раз.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.

 

Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru