


58% предприятий госсектора пострадали от киберугроз из-за уязвимостей ПО

58% предприятий госсектора пострадали от киберугроз из-за уязвимостей ПО

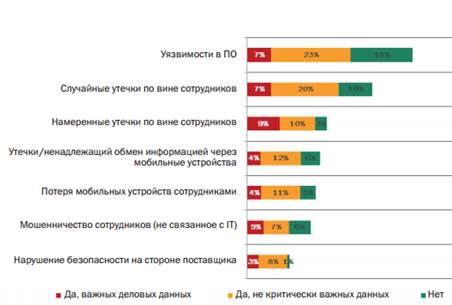
Совместное исследование «Лаборатории Касперского» и агентства B2B International показало, что внутренние киберугрозы стали причиной инцидентов безопасности в 87% опрошенных российских компаний. Основными критичными внутренними рисками являются уязвимости в ПО – от атак через них пострадали 48% российских организаций.

Этот показатель высок в тех отраслях, предприятия которых зачастую относятся к критической инфраструктуре государства: так, в госсекторе инциденты безопасности из-за уязвимостей в ПО происходили в 58% предприятий, среди транспортных и логистических компаний пострадали 60%. Также этот показатель существенно выше среднего уровня для компаний в сфере энергетики - 54%.

Еще несколько критичных для организаций внутренних рисков можно выделить в отельный блок, объединенный общим показателем – человеческим фактором. Так, о случайных утечках по вине сотрудников сообщили 37% респондентов, а о намеренных – 22%. К самым серьезным последствиям приводят именно последние: в 9% российских компаний инсайдеры похитили критически важную для бизнеса информацию. В общей сложности в результате внутренних инцидентов информационной безопасности 24% опрошенных предприятий в России сообщили о потере важных деловых данных.


Инциденты безопасности и случаи утечки информации из-за внутренних угроз


«Ландшафт внешних и внутренних угроз, с которыми столкнулись компании за последние 12 месяцев, наглядно демонстрирует как необходимость использования комплексных защитных решений, так и потребность в дополнительном обучении сотрудников. Если уязвимости в ПО можно нивелировать эффективным защитным продуктом, то случайные утечки по вине сотрудников таким подходом пресечь не получится. В целом же частота подобных инцидентов указывает на то, что IT-инфраструктура российских компаний пока защищена недостаточно хорошо. У этой ситуации множество причин, в том числе недостаточно адекватная оценка масштаба угроз и размера возможного финансового и репутационного ущерба», – отмечает Сергей Ложкин, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru