

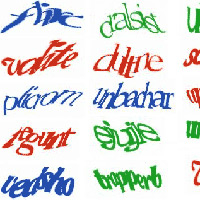

Google решила отказаться от captcha-тестов для выявления ботов

Google решила отказаться от captcha-тестов для выявления ботов

Компания Google решила отказаться от традиционного теста CAPTCHA, который призвал различить реальных пользователей и ботов за счет распознавания искаженного текста на картинке. Об этом говорится в сообщении Google. «В течение многих лет мы просили пользователей доказать, что они не роботы, путем распознавания искаженного текста и ввода его в диалоговое окно.

Однако теперь мы решили, что гораздо проще напрямую спросить пользователей, являются ли они роботами», — говорится в блоге Google. Новая система при выполнении сценария, где пользователю нужно подтвердить свою «человечность», требует от него поставить галочку рядом с утверждением «Я не робот».

В результате пользователю в большинстве случаев не нужно разгадывать раздражающие CAPTCHA-тесты. Данный интерфейс использует продвинутые технологии распознавания ботов, мониторя активность пользователя до, в момент и после проставления галочки. Однако полностью отказаться от «капчи» у Google пока не получилось. Если система анализа рисков даже после простановки галочки не может дифференцировать реального человека от бота, в окне проверки появится привычный CAPTCHA-тест, передает uinc.ru.

На мобильных, где прочитать искаженный текст еще труднее, в качестве дополнительной проверки от пользователя может потребоваться отметить картинки, соответствующие заданной теме. Помимо собственных сервисов Google, подобная технология может использоваться на сторонних ресурсах, внедривших соответствующий новый API от Google. В числе первых оказались сайты Snapchat, WordPress и других популярных сервисов.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru