


Вирус Эбола начинает распространяться через спам

Вирус Эбола начинает распространяться через спам

В сентябре доля нежелательной корреспонденции в глобальном почтовом трафике по подсчетам «Лаборатории Касперско го»  составила  66,5%, что на 0,7 пункта ниже показателя в августе. При этом с окончанием сезона отпусков отмечено существенное снижение количества срабатываний модуля антифишинга по сравнению с предыдущим месяцем – на 42,5%.

В сентябре с политических событий на Украине мошенники переключились на проблемы здравоохранения, в частности на вирус Эбола, создавая с помощью этой горячей темы новые сюжеты для «нигерийских» писем. Спамеры использовали не только хорошо обкатанные легенды, но и достаточно необычные выдуманные истории – так, в письме от якобы богатой жительницы Либерии, умирающей от лихорадки Эбола, говорилось о желании отдать безвозмездно более 1,5 миллиона долларов получателю с условием последующей передачи денег благотворительным организациям. Текст был нетипичным для «нигерийских» писем: очень подробным и содержащим объяснения сложившейся ситуации – все для того, чтобы получатель поверил в достоверность рассказа и вступил в переписку с мошенниками. Также в сентябре зафиксированы рассылки с рекламой различных способов заработка и, традиционно, всплеск писем с различными предложениями к новогодним праздникам.

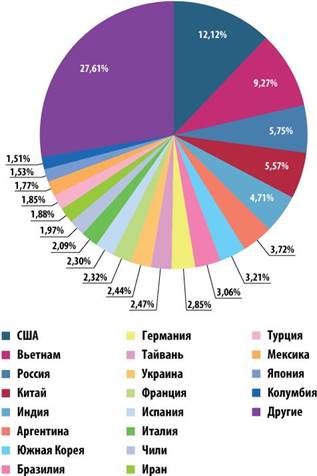
В глобальном рейтинге стран-источников спама лидирующую позицию сохранили за собой США (12%), однако по сравнению с прошлым месяцем их доля уменьшилась на 4 пункта. На второе место с четвертого поднялся Вьетнам с долей 9,3%. На третьем месте – Россия (5,8%), сместившаяся на одну позицию вниз, но оставшаяся лидером в Рунете (18,8%).


Глобальный рейтинг стран-источников спама в сентябре


С окончанием сезона отпусков и восстановлением деловой активности количество фишинговых атак снизилась – на 42,5%. При этом 37% срабатываний относятся к финансовому фишингу – имитация уведомлений от банков и финансовых организаций, поддельные страницы банков и платежных систем, что несколько больше, чем в прошлом месяце.

«Мошенников интересуют, прежде всего, деньги пользователей, и спамеры – не исключение. Для монетизации своих рассылок, они используют множество хитрых приемов, постоянно обновляют и совершенствуют их. Мы рекомендуем поставить надежное защитное решение класса Internet Security, чтобы забыть не только о спаме, но и о других опасностях в Интернете», – отмечает Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru