

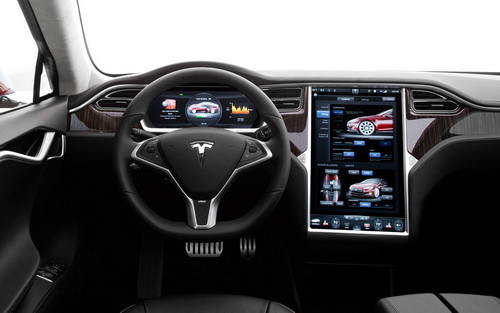

Китайцы сумели взломать самый популярный электромобиль в мире

Система управления дверьми и зеркалами автомобиля Tesla Model S взломана

Организаторы конференции SyScan360, пообещавшие приз за взлом электромобиля Tesla Model S, не готовы наградить талантливых китайских хакеров, которым удалось справиться с этой задачей. Жаль, но за свои подвиги китайцы так и не получили приз в 10 тысяч долларов. Всему причиной срыв сроков.

Взломать машину от Tesla удалось команде из Чжэцзянского университета наук и технологий, однако хакеры не получат денег, потому что сломать систему безопасности авто им удалось уже после того, как закончился дедлайн, установленный SyScan360.

Разрушить электронные барьеры Tesla Model S взломщикам удалось за счет использования ошибок, в компьютерном коде. Китайцы получили доступ к инструментам управления дверями автомобиля, звуковому сигналу, контролю за боковыми стеклами. Самое интересное, что взломать машину удалось прямо во время движения дорогого автомобиля.

Отметим, что недавно Tesla решила сделать все свои электронные технологии открытыми. Предполагается, что это решение лишь повысит общий уровень потенциальных угроз. Хакеры набросятся на машины Tesla, как на опытный полигон и вскоре обнаружат в этом автомобиле десятки и сотни уязвимостей.

Пока владельцы Tesla Model S пока находятся в безопасности. Китайские хакеры передали все уязвимости и обнаруженные лазейки прямиком в руки специалистов Tesla.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru