


Поддельный клон магазина Google Play ворует данные пользователей

Злоумышленники заставили копию Google Play красть данные из Южной Кореи

Сотрудники компании FireEye Джимми Су (Jimmy Su)и Джинджаи Заи (Jinjian Zhai) обнаружил поддельное приложение Google Play. Клон крупнейшего в мире магазина приложений использует динамическийDNS-сервери протокол Gmail SSL для извлечения украденной личной информации.

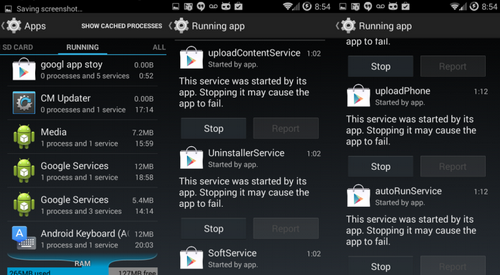
Специалисты изучили поведение приложения и установили, что злоумышленники используют динамический DNS сервер с протоколом Gmail SSL для выкачивания собранной информации. После установки вредоносный софт «googl app stoy» запрашивает полномочия администратора. Вместо интерфейса на экране появляется ошибка запуска, которая информирует владельцам устройства об удалении программы и о том, что активность googl app stoy приостановлена. Судя по языку сообщений, хакеры охотятся за личной информацией жителей Южной Кореи.

При более тщательном расследовании выяснилось, что исчезла только иконка программы. Само приложение работало в фоновом режиме и запустило пять сервисов. Софт присутствовал в списке запущенных программ и не мог быть удален. Пользователям понадобится всего раз открыть «googl app stoy», чтобы она стала активной, а следы подозрительных действий оставались незамеченными, ведь иконка настоящего Google Play остается на месте.

Вредоносная программа скрывает свою сущность посредством кодирования. Исследователь FireEye смог расшифровать код и установить, что текстовые сообщения с важными данными отсылались на домен «dhfjhewjhsldie.xicp.net». Будьте осторожны и не устанавливайте приложения из подозрительных источников.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru