


Поддельный клон магазина Google Play ворует данные пользователей

Злоумышленники заставили копию Google Play красть данные из Южной Кореи

Сотрудники компании FireEye Джимми Су (Jimmy Su)и Джинджаи Заи (Jinjian Zhai) обнаружил поддельное приложение Google Play. Клон крупнейшего в мире магазина приложений использует динамическийDNS-сервери протокол Gmail SSL для извлечения украденной личной информации.

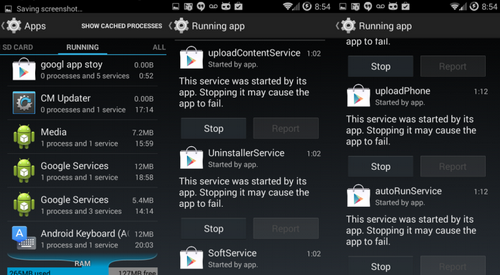
Специалисты изучили поведение приложения и установили, что злоумышленники используют динамический DNS сервер с протоколом Gmail SSL для выкачивания собранной информации. После установки вредоносный софт «googl app stoy» запрашивает полномочия администратора. Вместо интерфейса на экране появляется ошибка запуска, которая информирует владельцам устройства об удалении программы и о том, что активность googl app stoy приостановлена. Судя по языку сообщений, хакеры охотятся за личной информацией жителей Южной Кореи.

При более тщательном расследовании выяснилось, что исчезла только иконка программы. Само приложение работало в фоновом режиме и запустило пять сервисов. Софт присутствовал в списке запущенных программ и не мог быть удален. Пользователям понадобится всего раз открыть «googl app stoy», чтобы она стала активной, а следы подозрительных действий оставались незамеченными, ведь иконка настоящего Google Play остается на месте.

Вредоносная программа скрывает свою сущность посредством кодирования. Исследователь FireEye смог расшифровать код и установить, что текстовые сообщения с важными данными отсылались на домен «dhfjhewjhsldie.xicp.net». Будьте осторожны и не устанавливайте приложения из подозрительных источников.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru