


Поддельный клон магазина Google Play ворует данные пользователей

Злоумышленники заставили копию Google Play красть данные из Южной Кореи

Сотрудники компании FireEye Джимми Су (Jimmy Su)и Джинджаи Заи (Jinjian Zhai) обнаружил поддельное приложение Google Play. Клон крупнейшего в мире магазина приложений использует динамическийDNS-сервери протокол Gmail SSL для извлечения украденной личной информации.

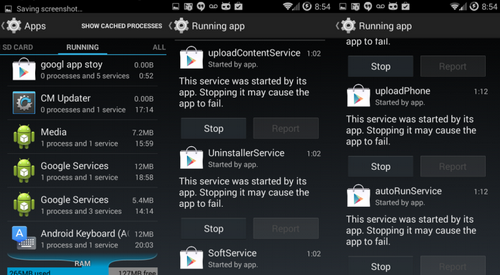
Специалисты изучили поведение приложения и установили, что злоумышленники используют динамический DNS сервер с протоколом Gmail SSL для выкачивания собранной информации. После установки вредоносный софт «googl app stoy» запрашивает полномочия администратора. Вместо интерфейса на экране появляется ошибка запуска, которая информирует владельцам устройства об удалении программы и о том, что активность googl app stoy приостановлена. Судя по языку сообщений, хакеры охотятся за личной информацией жителей Южной Кореи.

При более тщательном расследовании выяснилось, что исчезла только иконка программы. Само приложение работало в фоновом режиме и запустило пять сервисов. Софт присутствовал в списке запущенных программ и не мог быть удален. Пользователям понадобится всего раз открыть «googl app stoy», чтобы она стала активной, а следы подозрительных действий оставались незамеченными, ведь иконка настоящего Google Play остается на месте.

Вредоносная программа скрывает свою сущность посредством кодирования. Исследователь FireEye смог расшифровать код и установить, что текстовые сообщения с важными данными отсылались на домен «dhfjhewjhsldie.xicp.net». Будьте осторожны и не устанавливайте приложения из подозрительных источников.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru