


Вышла стабильная версия Anti-Expoit, защищающего компьютер от уязвимостей

Malwarebytes представила инструмент Anti-Expoit для борьбы с уязвимостями

Дебютировала финальная стабильная версия приложения Malwarebytes Anti-Expoit. Разработчики обещают, что новая система сможет эффективно защищать компьютеры от уязвимостей нулевого дня, предлагая дополнительную безопасность для пользователей Интернета.

В 2013 году после поглощения ZeroVulnerabilityLabs, возглавляемой Педро Бастаманте (Pedro Bustamante), компания Malwarebytes использовала полученные технологии и начала разработку абсолютно нового решения компьютерной безопасности. Результатом этой работы стала Malwarebytes Anti-Expoit.

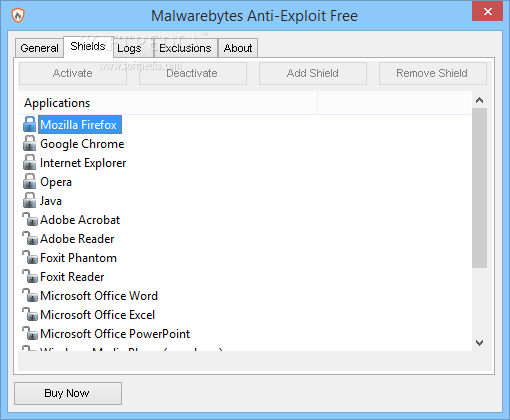
Продукт доступен в двух вариантах: бесплатном и премиальном ($24,95). Последний предлагает защиту уязвимостей в Adobe Reader, Foxit Reader, Microsoft Word, Excel, PowerPoint, браузерах (Internet Explorer, Mozilla Firefox, Google Chrome, Opera), аддонах и Java-плагинах. Бесплатная версияAnti-Exploitгарантирует защиту только браузеров.

Чтобы протестировать возможности нового продукта Malwarebytes обратилась к французскому эксперту по исследованию вредоносных программ Kafeine. Изучив самые распространенные уязвимости, аналитик пришел к выводу, что Malwarebytes Anti-Exploit «справляется с поставленными задачами». Приложение закрывает те уязвимости в Java, с которыми не справляется The Enhanced Mitigation Experience Toolkit (EMET).

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru