Компания Panda Security, опубликовала последние результаты своего ежеквартального отчета PandaLabs за первый квартал 2014 года. Основные выводы этого исследования включают тот факт, что в течение данного периода времени объем создания вредоносных программ побил все рекорды, достигнув отметки в 15 миллионов новых образцов, что соответствует более 160 000 новых образцов ежедневно.
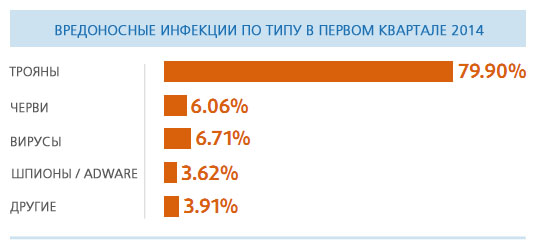
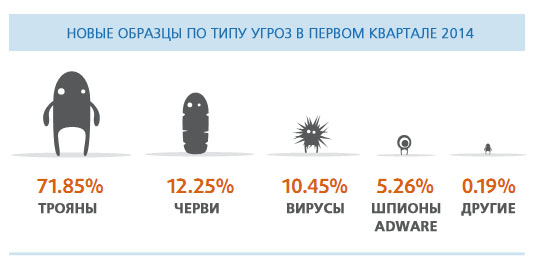
Трояны продолжают оставаться наиболее распространенным типом новых вредоносных программ, что составляет порядка 71,85% от числа новых угроз, созданных в течение первого квартала. Соответственно, за этот период наибольшее число инфекций также было вызвано троянами: их доля достигла 79,90% от числа всех заражений.
Что касается мобильных устройств, то продолжается рост числа атак на операционные системы Android. Большинство из них привели к подписке пользователей (без их ведома!) на дорогостоящие SMS-сервисы как через Google Play, также и через рекламные объявления на Facebook с использованием WhatsApp в качестве приманки.
Продолжая данную тему, отметим, что социальные сети по-прежнему являются излюбленной средой для кибер-преступников при преследовании своих жертв. Например, группа хакеров под названием «Сирийская электронная армия» взломала аккаунты пользователей в Twitter и Facebook, а также попыталась получить контроль над доменомfacebook.com в рамках атаки, которая была вовремя обнаружена со стороны MarkMonitor.
На протяжении первых трех месяцев этого года мы стали свидетелями самых крупных с момента создания Интернета случаев кражи данных. Как и ожидалось, вредоносная программа-вымогатель Cryptolocker, шифрующая файлы пользователей и требующая после этого с них выкуп за разблокировку файлов, продолжает увеличивать число жертв.
«В эти месяцы уровни кибер-преступлений продолжали расти. На самом деле, мы стали свидетелями нескольких случаев кражи данных, которые стали крупнейшими с момента создания Интернета, в результате чего пострадали миллионы пользователей», - объяснил Луис Корронс, Технический директор PandaLabs в Panda Security.
Трояны – наиболее популярное вредоносное оружие среди хакеров
И в 2014 году трояны остаются теми вредоносными программами, которые наиболее широко используются среди хакеров для заражения пользователей. Согласно данным PandaLabs,четыре из пяти инфекций во всем мире были вызваны троянами: всего около 79,90% от числа всех заражений в мире. Вирусы заняли второе место, достигнув уровня в 6,71% от числа всех инфекций. Далее следуют черви с показателем 6,06%.
Трояны – наиболее часто создаваемая вредоносная программа
Трояны также возглавили рейтинг наиболее часто создаваемых вредоносных программ: на их долю пришлось 71,85% от числа всех новых угроз. Далее идут черви (12,25%) и вирусы (10,45%).
Распределение инфекций по странам
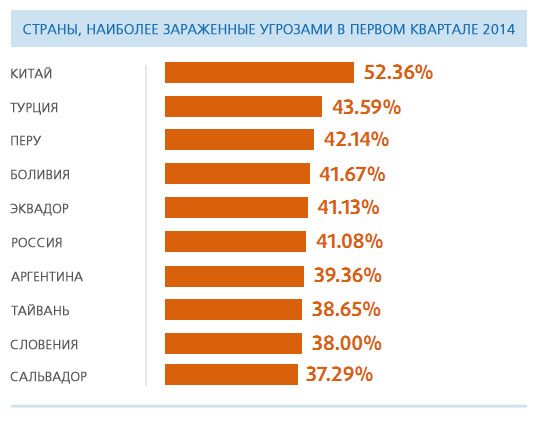
Глобальный уровень заражения по итогам первых трех месяцев 2014 года составил 32,77%. Китай по-прежнему является страной с наибольшим уровнем инфекций (52,36% зараженных компьютеров), второе место заняла Турция (43,59%), а третье – Перу (42,14%). Россия снова попала в первую десятку и заняла в ней «почетное» шестое место с показателем 41,08%.
Европейские страны уверенно расположились среди стран с наименьшим уровнем инфекций. Лучшими среди них являются Швеция (21,03%), Норвегия (21,14%), Германия (24,18%) и Япония (24,21%), которая стала единственной неевропейской страной, попавшей в первую десятку этого рейтинга.









