


Trend Micro выпустила два решения против Heartbleed

Trend Micro выпустила два решения против Heartbleed

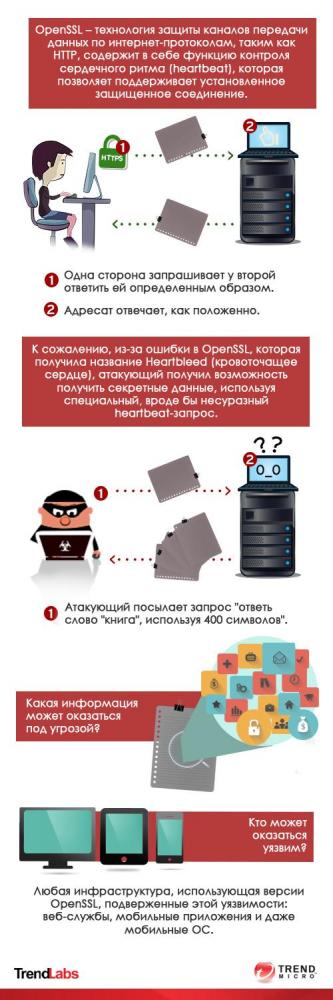
Чтобы помочь Интернет-пользователям защитить себя от уязвимости Heartbleed, приводящей  к нарушению безопасности SSL, Trend Micro Incorporated объявила о выпуске двух бесплатных Heartbleed-сканеров для компьютеров и мобильных устройств. Новые приложения предназначены для проверки веб-сайтов и мобильных приложений для Android, которые могут быть скомпрометированы Heartbleed.

Решения – плагин для браузера Chrome Trend Micro™ Heartbleed Detector и сканер приложений для мобильных устройств на ОС Android, уже доступны бесплатно в магазинах приложений Chrome Web Store и Google Play, соответственно.

Trend Micro Heartbleed Detector представляет собой мультиплатформенный плагин для Chrome, который позволяет пользователям компьютеров с Windows или Mac проверять на уязвимость URL-адреса веб-сайтов. Это приложение устанавливается в один клик.

Исследователи Trend Micro также обнаружили, что мобильные приложения столь же уязвимы к ошибке Heartbleed как и веб-сайты. Для предотвращения этой угрозы, компания Trend Micro разработала Heartbleed-детектор для проверки приложений на мобильных устройствах пользователя, а также серверов, с которыми они взаимодействуют. Если приложение окажется уязвимым к ошибке OpenSSL, детектор предложит пользователю удалить его.


«Trend Micro отреагировала на угрозу Heartbleed, предложив инструменты для защиты своих персональных данных всем пользователям Интернета», – говорит Раймунд Генес, технический директор компании Trend Micro. – «Покупки в мобильных приложениях и финансовые операции на мобильных устройствах становятся нормой, и Trend Micro считает жизненно важным предложить пользователям решение, позволяющее осуществлять финансовые транзакции, не опасаясь компрометации личных данных. Heartbleed – проблема, которая, возможно, никогда не будет решена полностью, но мы предоставляем и вносим актуальные обновления в наши решения, чтобы наилучшим образом защитить данные наших клиентов, а также обеспечить необходимую безопасность на каждом устройстве, которым они пользуются».

Уже сегодня пользователи могут загрузить сканеры Trend Micro Heartbleed Scanner для их компьютеров и мобильных устройств по ссылке https://chrome.google.com/webstore/detail/trend-micro-openssl-heart/cmib... или https://play.google.com/store/apps/details?id=com.trendmicro.tool.heartb...

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru