


Выложены похищенные данные сотен тысяч пользователей

Хакеры выложили на Pastebin данные 300 тыс. пользователей

За последние 12 месяцев на ресурсе Pastebin опубликовали украденную информацию о 300 тыс. человек. Об этом сообщили сотрудники компании High-Tech Bridge. Это удивляет, ведь ресурс автоматически обнаруживает важные данные и быстро их удаляет.

Эксперты по безопасности отслеживали утечки данных о более чем ста пользователях. Специалисты не брали во внимание ложные взломы и дубликаты. По словам сотрудников фирмы, каждая утечка содержит сведения приблизительно о тысяче людей. Половина паролей, опубликованных на Pastebin, были зашифрованными.

«Анализируя украденную информацию, мы пришли к выводу, что данные попадают на Pastebin из двух источников: небезопасных веб-приложений и взломанных ПК с троянами», – сказал глава High-Tech Bridge Илья Колоченко.

Президент компании утверждает, что атаки на веб-приложения – один из простейших способ кражи данных. У сайтов часто есть неограниченный доступ к центральной базе информации. Этого достаточно, чтобы найти проблему в коде SQL и использовать её для взлома.

Какие краденные данные о почтовых системах чаще всего выкладывают?

В докладе High-Tech Bridge указано, что более 40% информации на Pastebin касается систем электронной почты, другие 40% – разных онлайн-сервисов. 13,1% припадает на социальные сети, 2,8% – на онлайн игры. 1,5% данных украли из систем онлайн-платежей. Оставшиеся 1,1% просочились из онлайн-магазинов.

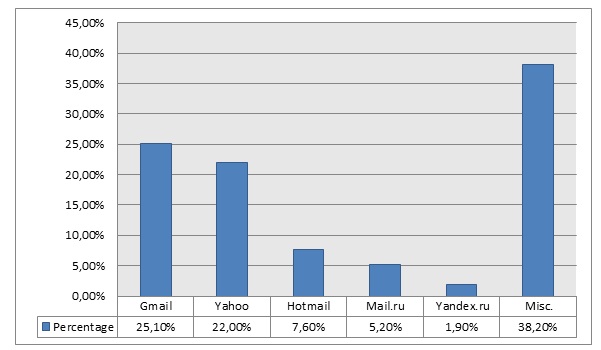
Больше всего от хакеров страдают клиенты Gmail (25%), Yahoo (22%), Hotmail (7%) и Mail.ru (5%). Другие подробности исследования можно обнаружить на сайте компании.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru