


50 тысяч компьютерных сетей оказались взломаны АНБ

Шпионская сеть АНБ охватила 5 континентов

Согласно данным датской газеты NRC, Агентство Национальной Безопасности США инфицировало 50 тысяч компьютерных сетей вредоносным программным обеспечением, которое предназначено для хранения важной информации. Секретные данные были в очередной раз получены от Эдварда Сноудена.

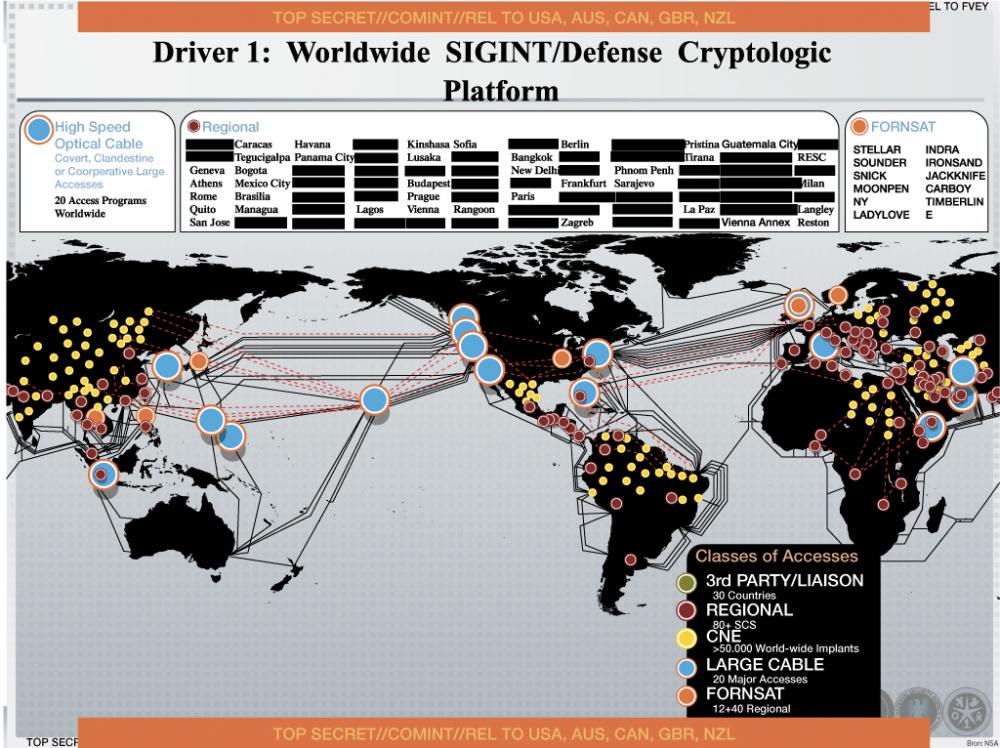
Все эти сообщения были опубликованы в презентационных слайдах, объясняющих, как АНБ получала информацию во всем мире. Инициатива называется «Computer Network Exploitation» (CNE – «Исследование компьютерных сетей»). По данным NRC, под этой скромной аббревиатурой скрывается секретная методика проникновения в компьютерные системы, за счет использования вредоносного программного обеспечения. CNE успешно охватила 5 континентов.

CNET обнаружила на официальном сайте NSA информацию о вакансии, в которой CNE описывается как очередная компьютерная сеть. Среди функций CNE называют налаживание развед-сетей и получение данных из других компьютерных сетей.

Слайд, показывающий масштабы слежки АНБ.

NRC пишет, что за последние пять лет, слежка со стороны АНБ значительно увеличилась. Если в 2008 существовало около 20 тысяч внедрений в чужие компьютерные Сети. В 2013 их количество возросло более чем на половину. Интересно, что АНБ может автоматически активировать и деактивировать свои вредоносные вирусы одним нажатием кнопки.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru