


Найдены подтверждения слежки в LG SmartTV

Телевизоры LG следят за зрителями

На Arst Technica опубликована интересная заметка, автор которой утверждает, что в новых телевизорах от компании LG, оснащенных технологией SmartTV, реализована функция слежки за зрителями. Подтверждение своей теории он обнаружил не только в программном коде и трафике, но и в специальном корпоративном видео от LG.

Эксперт утверждает, что он наткнулся на занятное видео для корпоративных заказчиков, в котором раскрываются рекламные возможности техники LG. Имеющаяся в телевизоре система LG Smart Ad аккумулирует данные о любимых программах пользователя, его поведении в Сети, поисковых запросах и другие данные о его личных предпочтениях. Полученную информацию используют для таргетинга рекламы.

Автор статьи заметил, что в самом низу списка системных настройках телевизора расположена функция «Collection of watching info». Она включена по умолчанию. Интересно, что разработчики программной оболочки устройства не включили подробного описания данной опции. Все остальные пункты при этом подробно описаны. При анализе рассылаемого телевизором трафика, было установлено, что информация рассылается даже в том случае когда «сбор данных» отключен.

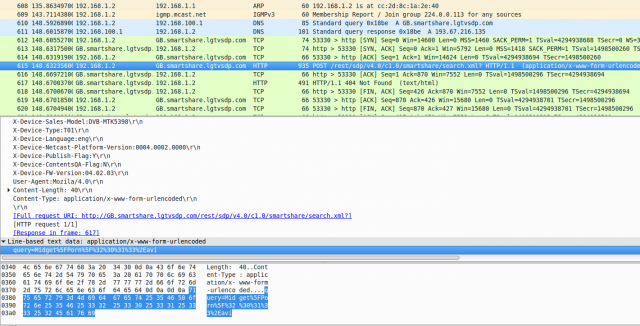
Передача трафика с телевизоров LG.

В отсылаемом пакете публикуется уникальный номер устройства, название канала, различные параметры и другая информация. При пересылке данных шифрование не используется. Данные передаются каждый раз, когда вы переключаете канал. LG также отслеживает все файлы на жестком диске, подключенном к телевизору. Пока не существует другого способа отключить передачу информацию, как только запретить отсылку трафика на роутере.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru