

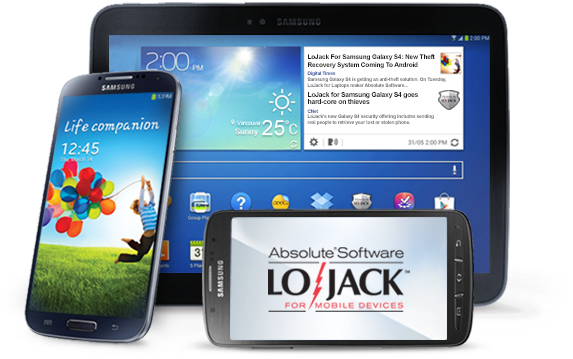

Сотовые операторы ополчились на Samsung Absolute LoJack

Samsung хочет ввести перманентную блокировку смартфонов

Компания Samsung Electronics предложила интересное средство против воров телефонов. Корпорация решила установить в каждый свой смартфон так называемый «kill switch», который сделает похищенные аппараты нерабочими. Однако крупнейшие американские сотовые операторы AT&T Inc., Verizon Wireless, United States Cellular Corp., Sprint Corp. и T-Mobile US Inc. отказались от подобного решения.

Они не пожелали использовать Absolute LoJack в качестве обязательной функции. По мнению операторов сотовой связи, подобная кнопка выключения может быть использована хакером. Отметим, что власти, наоборот, требуют, чтобы производители смартфонов включили подобные функции в свои продукты. Таким образом, они надеются бороться с кражами смартфонов, ведь 1 из 3 ограблений в США непременно связано с хищением мобильного гаджета. В прошлом году из-за этого рядовые потребители потеряли $30 млрд.

Samsung уже попробовала внедрить Absolute LoJack в некоторые из своих готовых устройств, однако в США операторы убрали эту программную добавку и начали продавать чистый смартфон. Предполагается, что сотовые компании просто не желают терять деньги от страховок за краденные аппараты. Тем временем корейская компания продолжает работать с Secure Our Smartphones (SOS) Initiative и многими сотовыми партнерами, чтобы найти удачное решение предотвращения краж смартфонов.

Интересно, что сейчас в Северной Америке популярные смартфоны Samsung Galaxy поставляются без LoJack, но вы можете оформить подписку и получить данную услугу. Организация, представляющая интересы беспроводных провайдеров, – CTIA-The Wireless Association – утверждает, что перманентный «kill switch» потенциально может открыть новые перспективы для хакеров. Теоретически взломщики могут по собственному требованию отключать мобильные устройства, которые принадлежат государственным чиновникам или министерствам.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru