


19% компаний в России не планируют разрабатывать политики IT-безопасности

19% компаний в России не планируют разрабатывать политики IT-безопасности

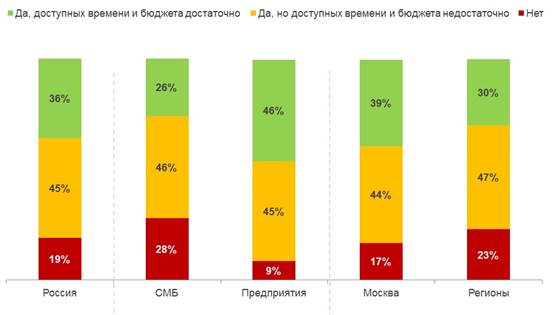
В каждой пятой российской компании не используются  политики IT-безопасности. Как показало исследование, проведенное «Лабораторией Касперского» совместно с аналитической компанией B2B International, подобные политики существуют в 81% российских предприятий. Для сравнения, в среднем по миру этот показатель составляет порядка 86%.

Разработка и внедрение политик IT-безопасности – это одно из базовых организационных средств обеспечения защиты компании. Тем не менее лишь 34% российских респондентов отметили, что в их компаниях на разработку и внедрение соответствующих политик выделяется достаточно времени и бюджетных средств, в то время как в 19% компаний этот вопрос даже не рассматривается.

Грамотные политики IT-безопасности минимизируют риск утечки важной для бизнеса информации и позволяют снизить потери, если инцидент все-таки произошел. А их отсутствие может сильно ударить по «карману» компании – средний ущерб от одного инцидента составляет 14 тыс. долларов для предприятий малого и среднего бизнеса и 695 тыс. долларов для крупных российских организаций.


Применяются ли в вашей компании политики IT-безопасности, и выделены ли на их разработку 
бюджет и время?


«Установка одних только технических средств защиты давно перестала быть панацеей от кибератак. Не менее важно наличие в компании внутренних политик IT-безопасности, определяющих как механизмы защиты, так и регламент реагирования на компьютерные инциденты. Наличие четких рекомендаций и правил для сотрудников служб информационной безопасности позволит не только в максимально короткие сроки восстановить работоспособность системы, но также существенно облегчить процедуру расследования и анализа инцидента для предотвращения подобных случаев в будущем», – комментирует Руслан Стоянов, руководитель отдела расследования компьютерных инцидентов «Лаборатории Касперского».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru