


Ботнет Mevade оказался обновленной версией Sefnit

Ботнет в Tor запустили израильские и украинские хакеры

Ранее в этом месяце появилась информация о том, что в анонимной сети Tor наблюдался существенный рост пользователей. Оказалось, что во всем был виноват ботнет Mevade, который пересылает поддельные клики через рекламные сети, чтобы собрать комиссию. Как оказалось, за этой преступной деятельностью стояла преступная группировка из Украины и Израиля.

Microsoft Malware Protection Center (MMPC) считает, что Mevade – это вовсе не новая система вредоносного программного обеспечения, а следующее поколения Win32/Sefnit – известного ботнета, который с 2011 года считался неактивным. Как оказалось, Sefnit продолжал работу в скрытом режиме. Информацию от Microsoft поддерживают сотрудники Fox-IT. По словам Trend Micro, Mevade принадлежит криминальной группировке, организованной гражданами Украины и Израиля.

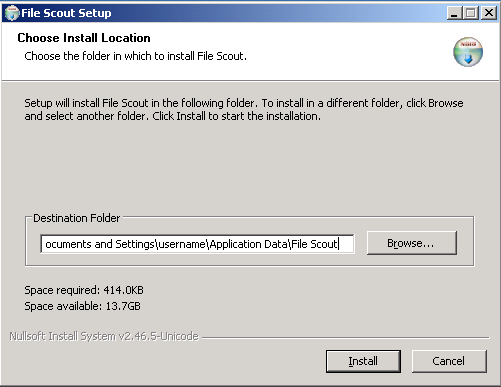
Инфицирование происходит за счет других программ, в частности File Scout. Предполагается, что данное приложение написали те же программисты, которые занимались Meade/Sefnit.

Экран установки программы File Scout.

Больше всего экспертов интересовало то, как Mevade/Sefnit удалось исчезнуть с радаров на 2 года. Старая версия Mevade использовала классические «click fraud» техники. Программа загружала невидимые элементы страницы на вебсайты (вроде Google), на которые пользователь хотел нажимать. Вместо того, чтобы пройти пл нужной ссылке, жертву направляли на схожий вредоносный ресурс. Разумеется, такая методика считалась слишком примитивной, так как пользователь сразу замечал подвох.

В 2011 Sefnit перешел на совершенно новую технологию, начиная прятать ботов за бесплатным кроссплатформенным прокси-сервером 3proxy. Боты генерируют мошеннический трафик напрямую, не привлекая пользователя к своей деятельности, так что жертва ни о чем не догадывается. Трафик также передается не постоянно, из-за чего антивирусные программы не замечают его деятельности.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru