


Хакерам обещают алкоголь и деньги за взлом Touch ID

За взлом сенсора Touch ID в iPhone 5S назначена награда

Сенсор считывания отпечатков пальцев Touch ID в новом смартфоне iPhone 5S стал мишенью для хакеров. За взлом этого элемента системы аутентификации телефона уже назначены разнообразные награды, включая денежное вознаграждение, алкоголь и эротический альбом. iPhone 5S поступил в продажу 20 сентября 2013 года.

Первый человек, который взломает сенсор и сообщит об этом, получит как минимум $16 тысяч долларов. Такую награду предлагает вебсайт IsTouchIDhackedyet.com, который разработал и запустил в работу Ник ДеПетрилло (Nick DePetrillo) – независимый эксперт по системам безопасности. После того, как он рассказал о своем ресурсе в Twitter, к инициативе присоединился Роберт Дэвид Грэхэм (Robert David Graham) – еще один знаток систем кибер-безопасности из компании Errata Security. Именно благодаря его участию, проект собрал существенный призовой фонд.

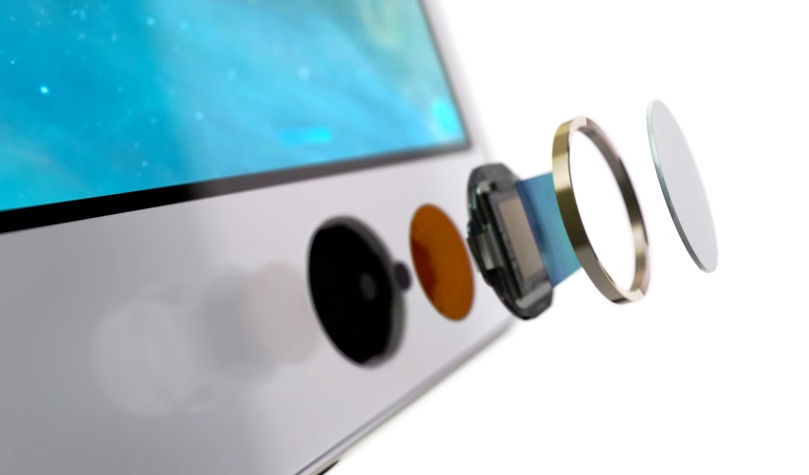
Устройство Touch ID.

Есть и другие предложения, которые должны подстегнуть интерес взломщиков к Touch ID. Например, энтузиастам предлагают оформить патент на технологию взлома, а также несколько бутылок алкоголя Laphroaig, Maker's Mark, Patron Silver и Bulleit. Среди других призов называют эротическую книгу и iPhone 5C. Чтобы получить награду, нужно предоставить видео-подтверждение успешного взлома iPhone 5S.

Изначально Грэхэм и ДеПетрилло считали, что взлом Touch ID займет много времени. Однако после увеличения награды, они надеются, что взломщики справятся с задачей быстрее. Apple пока никак не реагирует на эту инициативу.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru