


Новый троян опасен для пользователей Java, Android и iOS

Спамеры прикрываются WhatsApp для рассылки Android и iOS-трояна

Специалисты по компьютерной безопасности Trend Micro обнаружили новую спам-кампанию, которая разработана для распространения вредоносного программного обеспечения сразу на нескольких платформах, включая Java, Android и iOS. Владельцы устройств от Apple оказались наиболее защищенными от атаки.

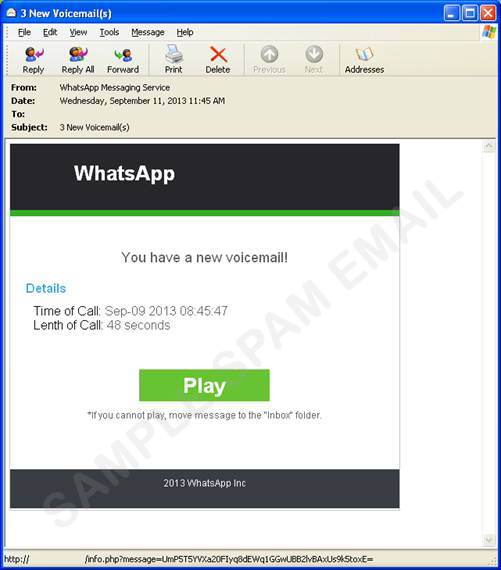
Нападение начинается с поддельного электронного письма от WhatsApp. В этом документе пользователей информируют о том, что они получили голосовое сообщение. Когда жертвы нажимают на кнопку проигрывания аудио, их перебрасывают на вредоносный вебсайт, через который копируются вирусы.

Владельцев персональных компьютеров и старых смартфонов отправляют на сайт, где их просят обновить собственный браузер. На самом деле под обновление замаскирован .jar-файл (browser_update_installer.jar). Он специально был разработан для пользователей, которые читают почту с Java-телефонов.


Если же вы узнаете о поддельном напоминании WhatsApp на Android-устройствах, то вам предложат скачать обновление для браузера в виде .apk-файла. Угрозу определяется компанией Trend как ANDROIDOS_OPFAKE.CTD. После установки программа начинает рассылать текстовые сообщения на различные телефонные номера. Кроме того, троян пытается убедить жертву скачать еще одну вредоносную программу.

iOS-пользователи оказались защищенными от трояна. После того, как они нажмут на ссылку, то перед ними покажется небольшая полоска, показывающая прогресс загрузки. Операционная система может самостоятельно блокировать программу при попытке осуществить инсталляцию. В случае, если жертва использует взломанное устройство, программа сможет найти путь в память телефона или планшета, в обход заводской защиты.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru