


BitSight сможет присылать ежедневный рейтинг киберугроз

BitSight запустила систему оценки рисков безопасности

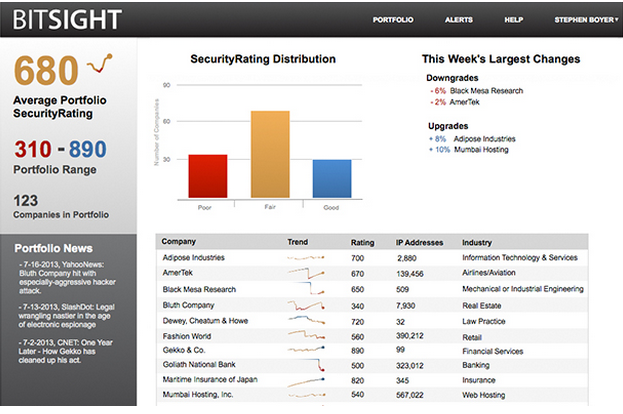
Компания BitSight Technologies запустила новый сервис, который позволяет организациям оценить эффективность собственной системы кибербезопасности. SaaS-продукт называется BitSight Partner SecurityRating. Программа предлагает ежедневный рейтинг, который основывается на сетевом поведении. Благодаря этому организации смогут лучше защищать данные клиентов при работе с партнерами.

Разработчики считают весомыми преимуществами услуги надежные партнерские рейтинги, своевременные оповещения и глубокий анализ защитной инфраструктуры. «Традиционные подходы к измерению рисков при работе с партнерскими организациям и третьими сторонами на данный момент неэффективны», – считает Стивен Бойэр – основатель и старший технический директор BitSight.

В отличие от конкурентов, BitSight Partner SecurityRating предлагает ежедневные отчеты, которые включают в себя самую разную информацию о состоянии компьютерной защиты на любой внутренней сети, позволяя клиентам принимать решения исходя из существующих угроз.

BitSight Partner SecurityRating.

Платформа собирает и анализирует входящий и исходящий трафик, пытаясь определить подозрительное поведение. При обнаружении DDOS-трафика или активного ботнета система отслеживает частоту обращений, уровень опасности и продолжительность атаки. Исходя из этих факторов, формируется общий рейтинг.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru