


Malwarebytes обнаружила атаку против любителей клубнички

Поддельный эротический YouTube наполняет компьютер троянами

Исследователи из компании Malwarebytes обнаружили кибератаку, в которой сочетается социальные инженерия, drive-by загрузки и шантаж. В комплексе эти методы обмана пользователей, позволяют взломщикам наводнить весь компьютер жертвы троянами. Впрочем, такой метод нападения нельзя назвать особенно скрытным.

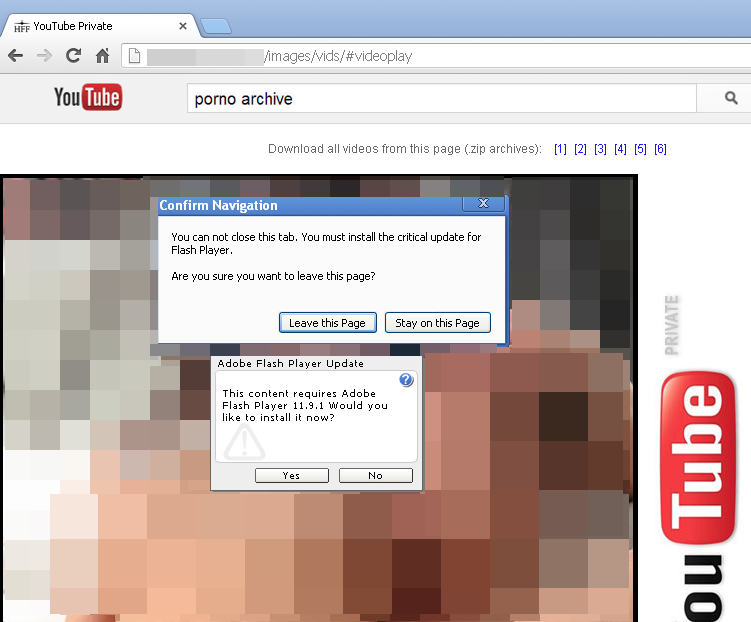
Все начинается с поддельной версии YouTube, которая якобы предлагает клиентам доступ к эротическому контенту. Пользователи, которые заходят на ресурс, вынуждены скачивать обновление для Flash Player. Файл должен позволить им просматривать ролики. Однако обновление на самом деле является трояном (Trojan.FakeFlash), который отключает диспетчер задач (Task Manager) и создает в реестре записи. Из-за этого троян загружается каждый раз при запуске компьютера.

Скриншот эротической версии YouTube.

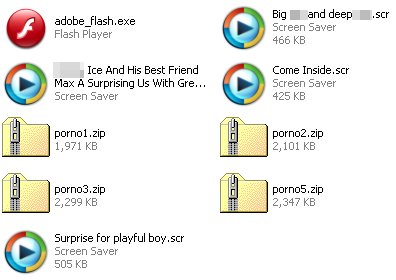
Кроме поддельного обновления Flash Player, жертвам мошеннической схемы также предлагают возможность скачивать порнографические ролики на компьютер прямиком с вебсайта. Вышеупомянутые видео на самом деле представляют собой .scr-файлы, в которых хранится троян-вымогатель (Trojan.Ransom.PARPE).

.scr-файл с вредоносным трояном в каталоге.

Когда пострадавшие пытаются закрыть вредоносную страницу, запускается простейший скрипт, который оставляет окно в открытом положении. Подобная методика используется во вредоносном программном обеспечении для OS X (данный троян также был обнаружен Malwarebytes несколько недель назад). В то время как жертва тщетно пытается закрыть окно, через сайт на компьютер устанавливается все больше вредоносного программного обеспечения. Подобные комплексные атаки встречаются нечасто, из-за того, что незаметные нападения более эффективны. Видимо в этот раз взломщики решили провести небольшой эксперимент.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru