


Dell SecureWorks определила пострадавших от RAT Comfoo

Троян Comfoo – гроза бизнеса и государства

Вредоносная программа Comfoo, использовавшаяся в 2010 году для взлома RSA, продолжает атаковать корпоративные и правительственные сети по всему миру. К такому неутешительному выводу пришли исследователи Dell SecureWorks, обнаружившие более 200 вариантов трояна.

Представители Dell SecureWorks Джо Стюарт (Joe Stewart) и Дон Джексон (Don Jackson) опубликовали новый отчет по исследованию угроз, в котором подробно описывается ситуация с трояном Comfoo. Он используется по всему миру для проникновения в закрытые сети, где большинство корпораций и правительственных организаций хранят важные данные. Банковские счета, торговые секреты и конфиденциальные правительственные программы – все эти данные лакомый кусок дляпреступников.

Согласно отчету, сегодня участились случаи APT (Advanced persistent threat) атак. Специалисты, занимающиеся APT, как правило, хорошо обучены, обладают доступом к техническим и финансовым ресурсам. Для проникновения в чужую сеть команды взломщиков чаще всего используют вредоносное программное обеспечение. При успешном получении доступа к сети, хакеры похищают необходимые им данные.

Ярким примером того стала кампания Comfoo. Эта система работает с 2006 года. Впервые о существовании угрозы мир узнал в 2010 году, после утечки данных из компании RSA. Согласно исследованию, RAT Comfoo использовался во время 64 нападений по всему миру. За последнее время было создано несколько сотен вариантов этой программы.

Чтобы проникнуть в корпоративную сеть Comfoo RAT часто заменяет собой DLL существующего, но неиспользуемого сервиса (новая служба при этом не устанавливается). Из-за этого вирус сложнее заметить системным администраторам. Руткит также используется для маскировки файлов Comfoo на диске. Трафик, который создается приложением, шифруется и перенаправляется в нужное место.

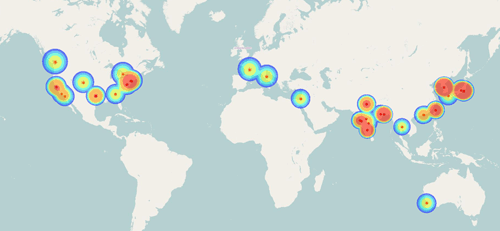
Местоположение главных жертв Comfoo.

Исследователям удалось определить, как Comfoo работает. Программа скачивает файлы, выполняет определенные команды и даже умеет открывать доступ к информации третьим лицам. По словам Dell SecureWorks, этим вирусом инфицированы правительственные и корпоративные сети в США, Европе и странах Азиатско-Тихоокеанского региона. Взломщики выбирают целью многие японские и индийские сайты, а также образовательные учреждения, медиа-, телекоммуникационные и энергетические компании. Часто хакеры также нападают на фирмы, предоставляющие услуги аудио- или видеоконференций. Эксперты полагают, что взломщики нападают на эти компании в поисках интересующей их интеллектуальной собственности или прослушивания переговоров.

Dell пока не сообщила название пострадавших компаний, но уже проинформировала их о взломе. По их оценкам в мире существуют еще и сотни других фирм, которые уязвимы перед Comfoo.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru