


По данным ESET, две трети аккаунтов социальных сетей подвергались взлому

По данным ESET, две трети аккаунтов социальных сетей подвергались взлому

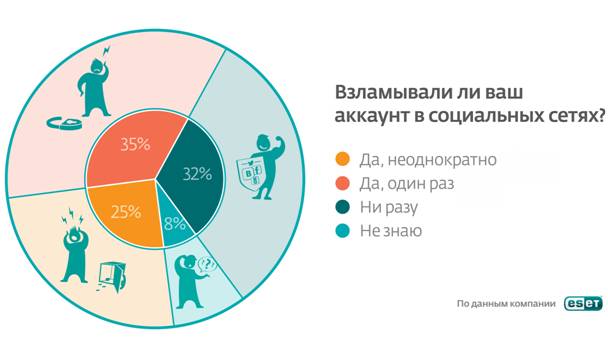
Компания ESET, представляет результаты масштабного опроса интернет-пользователей на тему взлома аккаунтов в социальных сетях. Опрос проводился в официальных сообществах российского представительства компании ESET. Согласно общим результатам опроса, 60% пользователей (около двух тысяч опрошенных) как минимум однажды теряли доступ к аккаунтам в результате действий злоумышленников; из них у 25% профайлы были взломаны неоднократно. При этом 32% пользователей обладают достаточным уровнем компьютерной грамотности (или удачи), чтобы ни разу не подвергнуться взлому.


Общие результаты опроса


Кроме того, суммарно, около 8% пользователей понятия не имеют о том, похищались ли их логины и пароли от социальных сервисов. Эти данные разнятся в зависимости от соцсети – наибольшую осведомленность продемонстрировали пользователи Facebook, где о возможном взломе аккаунтов не догадываются только 2% опрошенных.

Если из итоговых результатов опроса исключить ответ «не знаю», то получится, что атакам подвергались аккаунты 65% пользователей (37% подверглись взлому один раз, 28% – неоднократно), а сохранить свои персональные данные смогли только 35% опрошенных.

Следует отметить, что на данный момент суммарное количество аккаунтов в социальных сетях Вконтакте и Одноклассники превышает 400 млн, а число русскоязычных пользователей Facebook составляет около 9 млн человек.

Киберпреступники взламывают аккаунты социальных сетей ради вымогательства или перепродажи паролей, для рассылки спама и фишинговых ссылок, для личных целей и т.д. Также логины и пароли от соцсетей могут попасть в руки киберпреступников вместе с целым рядом другой персональной информации (данных для входа в онлайн-банкинг, паролей от электронной почты, аккаунтов MMO-игр и других сервисов), которую собирают вредоносные программы на зараженном ПК. Другим распространенным способом хищения паролей является фишинг, когда пользователь сам отправляет персональные данные мошенникам, не подозревая об их намерениях.

Для защиты от взлома аккаунтов пользователям следует повысить уровень безопасности соцсетей с помощью соответствующих настроек в профайлах, использовать для авторизации на сайтах неповторяющиеся сложные пароли, а также установить комплексное антивирусное решение, способное оперативно детектировать фишинговые страницы и вредоносное ПО.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru