


По данным ESET, две трети аккаунтов социальных сетей подвергались взлому

По данным ESET, две трети аккаунтов социальных сетей подвергались взлому

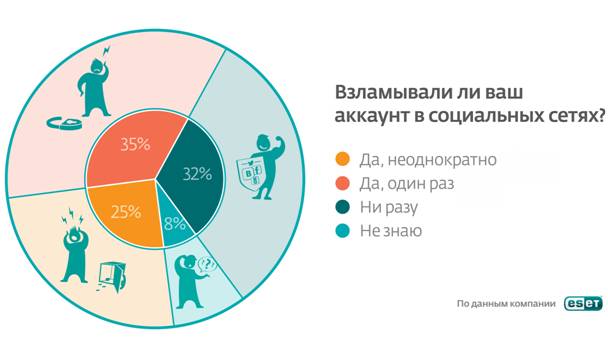
Компания ESET, представляет результаты масштабного опроса интернет-пользователей на тему взлома аккаунтов в социальных сетях. Опрос проводился в официальных сообществах российского представительства компании ESET. Согласно общим результатам опроса, 60% пользователей (около двух тысяч опрошенных) как минимум однажды теряли доступ к аккаунтам в результате действий злоумышленников; из них у 25% профайлы были взломаны неоднократно. При этом 32% пользователей обладают достаточным уровнем компьютерной грамотности (или удачи), чтобы ни разу не подвергнуться взлому.


Общие результаты опроса


Кроме того, суммарно, около 8% пользователей понятия не имеют о том, похищались ли их логины и пароли от социальных сервисов. Эти данные разнятся в зависимости от соцсети – наибольшую осведомленность продемонстрировали пользователи Facebook, где о возможном взломе аккаунтов не догадываются только 2% опрошенных.

Если из итоговых результатов опроса исключить ответ «не знаю», то получится, что атакам подвергались аккаунты 65% пользователей (37% подверглись взлому один раз, 28% – неоднократно), а сохранить свои персональные данные смогли только 35% опрошенных.

Следует отметить, что на данный момент суммарное количество аккаунтов в социальных сетях Вконтакте и Одноклассники превышает 400 млн, а число русскоязычных пользователей Facebook составляет около 9 млн человек.

Киберпреступники взламывают аккаунты социальных сетей ради вымогательства или перепродажи паролей, для рассылки спама и фишинговых ссылок, для личных целей и т.д. Также логины и пароли от соцсетей могут попасть в руки киберпреступников вместе с целым рядом другой персональной информации (данных для входа в онлайн-банкинг, паролей от электронной почты, аккаунтов MMO-игр и других сервисов), которую собирают вредоносные программы на зараженном ПК. Другим распространенным способом хищения паролей является фишинг, когда пользователь сам отправляет персональные данные мошенникам, не подозревая об их намерениях.

Для защиты от взлома аккаунтов пользователям следует повысить уровень безопасности соцсетей с помощью соответствующих настроек в профайлах, использовать для авторизации на сайтах неповторяющиеся сложные пароли, а также установить комплексное антивирусное решение, способное оперативно детектировать фишинговые страницы и вредоносное ПО.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru