


По данным ESET, две трети аккаунтов социальных сетей подвергались взлому

По данным ESET, две трети аккаунтов социальных сетей подвергались взлому

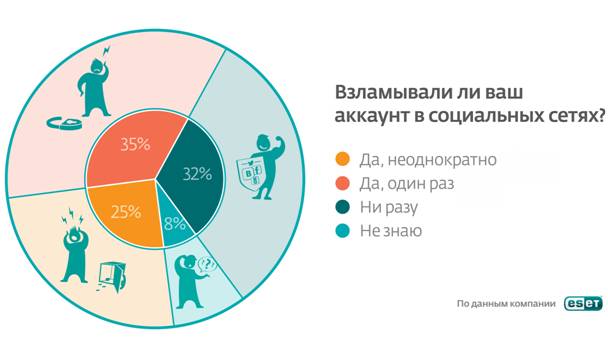
Компания ESET, представляет результаты масштабного опроса интернет-пользователей на тему взлома аккаунтов в социальных сетях. Опрос проводился в официальных сообществах российского представительства компании ESET. Согласно общим результатам опроса, 60% пользователей (около двух тысяч опрошенных) как минимум однажды теряли доступ к аккаунтам в результате действий злоумышленников; из них у 25% профайлы были взломаны неоднократно. При этом 32% пользователей обладают достаточным уровнем компьютерной грамотности (или удачи), чтобы ни разу не подвергнуться взлому.


Общие результаты опроса


Кроме того, суммарно, около 8% пользователей понятия не имеют о том, похищались ли их логины и пароли от социальных сервисов. Эти данные разнятся в зависимости от соцсети – наибольшую осведомленность продемонстрировали пользователи Facebook, где о возможном взломе аккаунтов не догадываются только 2% опрошенных.

Если из итоговых результатов опроса исключить ответ «не знаю», то получится, что атакам подвергались аккаунты 65% пользователей (37% подверглись взлому один раз, 28% – неоднократно), а сохранить свои персональные данные смогли только 35% опрошенных.

Следует отметить, что на данный момент суммарное количество аккаунтов в социальных сетях Вконтакте и Одноклассники превышает 400 млн, а число русскоязычных пользователей Facebook составляет около 9 млн человек.

Киберпреступники взламывают аккаунты социальных сетей ради вымогательства или перепродажи паролей, для рассылки спама и фишинговых ссылок, для личных целей и т.д. Также логины и пароли от соцсетей могут попасть в руки киберпреступников вместе с целым рядом другой персональной информации (данных для входа в онлайн-банкинг, паролей от электронной почты, аккаунтов MMO-игр и других сервисов), которую собирают вредоносные программы на зараженном ПК. Другим распространенным способом хищения паролей является фишинг, когда пользователь сам отправляет персональные данные мошенникам, не подозревая об их намерениях.

Для защиты от взлома аккаунтов пользователям следует повысить уровень безопасности соцсетей с помощью соответствующих настроек в профайлах, использовать для авторизации на сайтах неповторяющиеся сложные пароли, а также установить комплексное антивирусное решение, способное оперативно детектировать фишинговые страницы и вредоносное ПО.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru