


Взломан вебсайт для разработчиков Apple

Похищены имена и пароли разработчиков Apple

В последнее время многие эксперты жаловались, что веб-сайт Apple, предназначенный для разработчиков, не работал нормально и оставался неактивным. Как оказалось, это произошло не из-за технических проблем, а из-за того, что ресурс взломали хакеры.

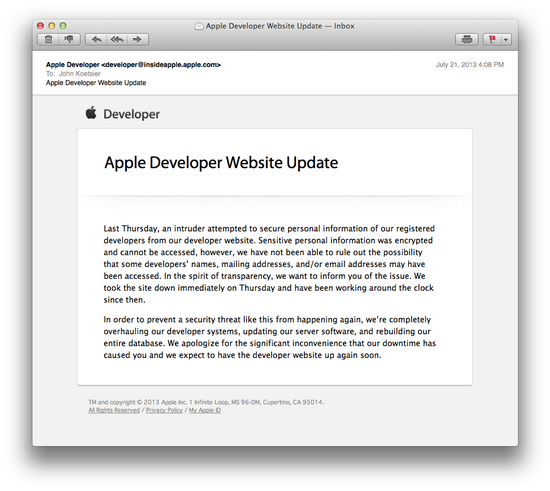
Apple разослала всем зарегистрированным партнерам письмо, в котором подробно рассказывается о взломе. Компания утверждает, что взломщики получили доступ к email, именам, физическим адресам разработчиков. Чтобы предотвратить дальнейшую кражу информации, Apple закрыла вебсайт на пару дней. Информация хранилась в зашифрованном виде, поэтому использовать ее будет сложно, однако разработчики не исключают, что хакеры могут раскрыть пользовательские данные.

Чтобы предотвратить дальнейший взлом, Apple полностью переработала систему, обновила программное обеспечение серверов, перестроила всю базу данных. Компания извиняется за принесенные неудобства.

Официальное письмо Apple.

Последний раз сайт разработчиков Apple прекращал работу в начале июня 2013 года, когда в сети появилась бета-версия iOS 7. Хакеры также неоднократно атаковали серверы Apple, используя уязвимости в Java. Еще один излюбленный способ получать доступ к внутренним ресурсам компании – социальная инженерия. Сегодняшний взлом считается серьезной проблемой. Только в США зарегистрировано более 300 тысяч iOS-разработчиков, а в мире их более миллиона человек.

Самая большая проблема, которая может ударить по Apple после этого взлома, заключается в том, что злоумышленники могут получить доступ к технологиям сертификации программ для AppStore. Если это произойдет, цифровой магазин могут заполнить тысячами некачественных программ и вирусов.

В настоящий момент вебсайт Apple для разработчиков возобновил работу.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru