


IOSCO и WFE опубликовали отчет по безопасности финансовых сделок

Половина всех операций по ценным бумагам страдает от кибератак

Международная организация комиссий по ценным бумагам (IOSCO) и Всемирная федерация бирж (WFE) опубликовали отчет, посвященный исследованию киберпреступности и методам защиты финансовых данных на рынке ценных бумаг.

Согласно материалам исследования, киберпреступность пока не имела существенного систематического влияния на рынок. Однако, учитывая тот факт, что технологии взлома постоянно совершенствуются, специалисты не советуют пренебрегать угрозами, тем более что потенциальный вред от кибер-атаки может оказаться чрезвычайно серьезным.

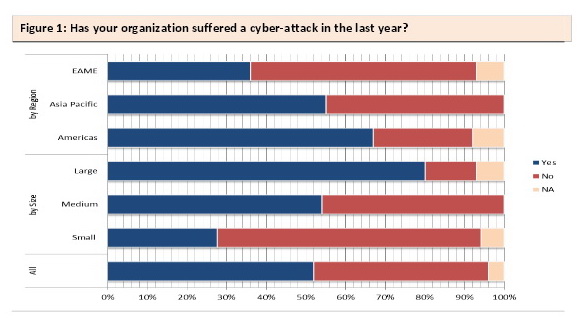
За последний год во время операций с ценными бумагами, примерно в 53% случаев осуществляются хакерские нападения. Подобные нападения отличаются от обычных видов киберпреступности, к которым все давно успели привыкнуть. В подобных случаях нападающие действуют не из желания нажиться, а просто ради того, чтобы помешать сделкам.

Количество пострадавшиз от кибератак в биржевом секторе экономики за прошедший год.

Взломщики в основном сосредотачивали внимание на вебсайтах и онлайн-сервисах, которые непосредственно связаны с торговлей ценными бумагами. Исследование также показало, что большая часть организаций хорошо знают о потенциальных угрозах и готовы отразить кибер-атаки. 93% респондентов также подготовились к возможному восстановлению данных. Все опрошенные финансовые организации говорят о том, что они могут распознать атаку в течение 48 часов. У 22% опрошенных имеется есть страховка на случай взлома.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru