


Компания Trend Micro определила фильмотеку вредоносных сайтов

«Человек из стали» – главная приманка фальшивых стиминг-сайтов

Эксперты Trend Micro неоднократно предупреждали пользователей не заходить на сомнительные стриминговые сайты, которые предлагают потоковое воспроизведение популярных фильмов. Подобные ресурсы должны вызывать еще больше вопросов, если они предлагают доступ к ресурсам даже до того, как они были выпущены в широкий доступ.

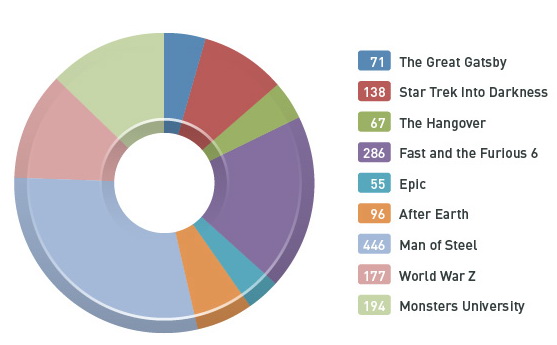
Исследователи из компании Trend Micro проанализировали несколько поддельных стриминговых сайтов и обнаружили, что кинокартина «Человек из стали» чаще всего используется мошенниками для привлечения пользователей на свои сайты (24%). Вслед за кинокартиной о приключениях Супермена идет фильм «Форсаж 6» (16%) и «Железный человек» (15%). Среди других фильмов, которыми завлекают несведущих пользователей перечисляют «Университет монстров», «Война миров Z», «Стартрек: Возмездие».

Часто используемые на фальшивых стриминг-сайтах названия фильмов.

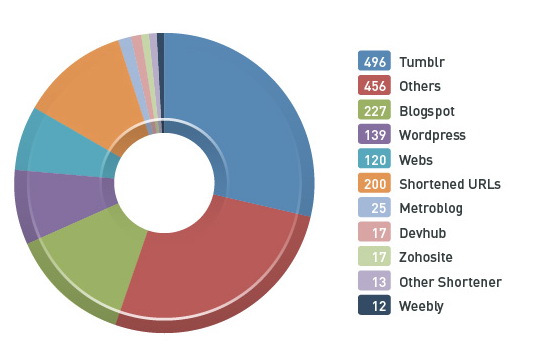
 Самые популярные среди мошенников хостинг-платформы.

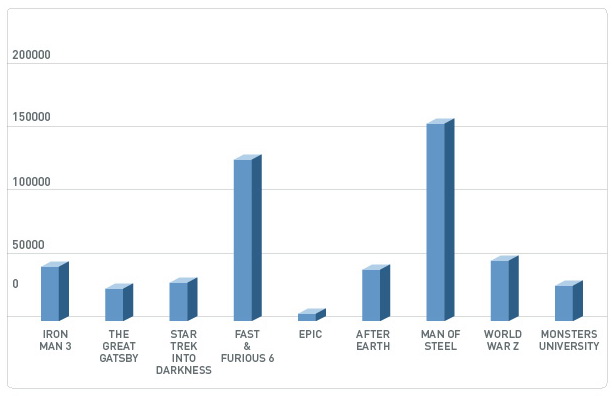
Самые популярные фильмы среди мошенников.

Большинство из этих мошеннических сайтов располагаются на популярных хостинговых платформах Tumblr, Blogger и WordPress. Как правило, попадая на эти сайты жертвы должны пройти через целый лабиринт разнообразных исследований и рекламных объявлений. За счет этих материалов мошенники и обеспечивают себе надежный доход.

По данным Trend Micro, каждый из этих вредоносных сайтов посетило до 160 тысяч пользователей.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru