


Компания Trend Micro определила фильмотеку вредоносных сайтов

«Человек из стали» – главная приманка фальшивых стиминг-сайтов

Эксперты Trend Micro неоднократно предупреждали пользователей не заходить на сомнительные стриминговые сайты, которые предлагают потоковое воспроизведение популярных фильмов. Подобные ресурсы должны вызывать еще больше вопросов, если они предлагают доступ к ресурсам даже до того, как они были выпущены в широкий доступ.

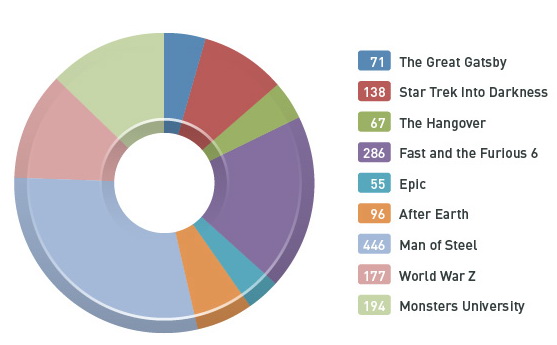
Исследователи из компании Trend Micro проанализировали несколько поддельных стриминговых сайтов и обнаружили, что кинокартина «Человек из стали» чаще всего используется мошенниками для привлечения пользователей на свои сайты (24%). Вслед за кинокартиной о приключениях Супермена идет фильм «Форсаж 6» (16%) и «Железный человек» (15%). Среди других фильмов, которыми завлекают несведущих пользователей перечисляют «Университет монстров», «Война миров Z», «Стартрек: Возмездие».

Часто используемые на фальшивых стриминг-сайтах названия фильмов.

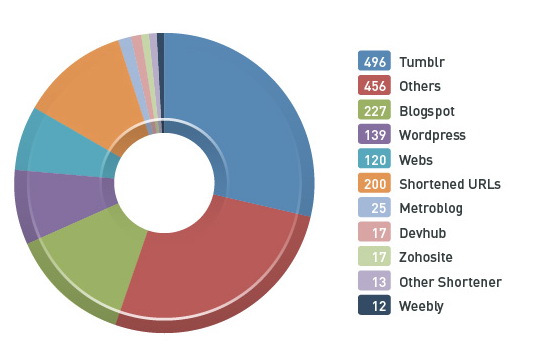
 Самые популярные среди мошенников хостинг-платформы.

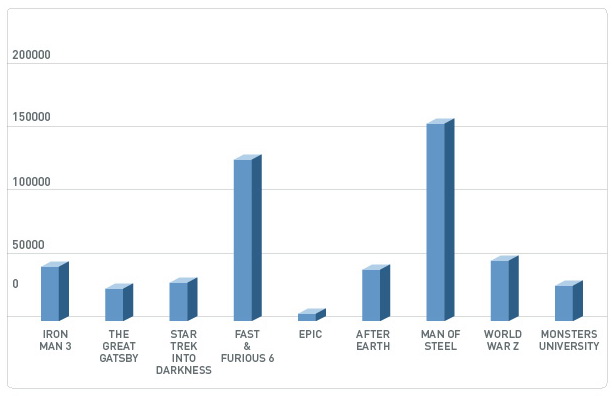
Самые популярные фильмы среди мошенников.

Большинство из этих мошеннических сайтов располагаются на популярных хостинговых платформах Tumblr, Blogger и WordPress. Как правило, попадая на эти сайты жертвы должны пройти через целый лабиринт разнообразных исследований и рекламных объявлений. За счет этих материалов мошенники и обеспечивают себе надежный доход.

По данным Trend Micro, каждый из этих вредоносных сайтов посетило до 160 тысяч пользователей.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru