


Android-смартфоны столкнулись с опасным FakeAV

Новый фальшивый антивирус блокирует Android

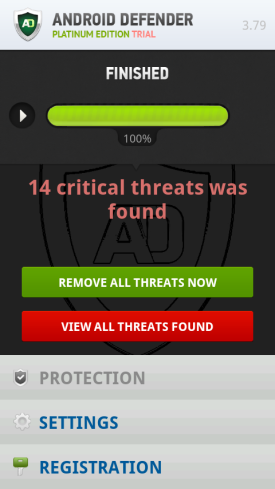
Компания Symantec нашла новую мобильную вредоносную программу Android.Fakedefender. При установки этот поддельный антивирус сообщает жертвам о том, что на их устройстве было идентифицировано несколько опасных угроз. Как и многие другие классические FakeAV, эта программа просит пользователей зарегистрироваться и заплатить небольшую сумму, чтобы избавиться от мнимых угроз.

До недавних пор поддельная антивирусная программа (FakeAV) оставалась популярным инструментом в работе взломщиков, атакующих настольные компьютерные системы. Однако по словам специалистов по безопасности, сегодня эта угроза также нависла над пользователями Android.

Отличительной особенностью Android.Fakedefender стало то, что это программа полностью блокирует устройство, следуя примеру ransomware. В большинстве случаев пользователи также не могут удалить это вредоносное устройство. FakeAV не дает даже запускать другие приложения.

Android.Fakedefender.

Android.Fakedefender меняет настройки операционной системы. В некоторых случаях пользователи не смогут осуществить полный сброс до заводских настроек в программном режиме. Придется все полностью сбрасывать через аппаратные настройки или путем подключения смартфона к компьютеру.

Если все пройдет успешно, некоторые пользователи все равно не смогут осуществить деинсталляцию, так как программа может зависнуть из-за проблем с совместимостью.

Эксперты полагают, что FakeAV в скором времени может стать главной проблемой для владельцев Android-устройств. Чтобы уменьшить возможный риск, пользователям советуют не устанавливать программы из непроверенных источников. Напомним, что в апреле 2013 компания «Доктор Веб» зафиксировала еще один поддельный антивирус для Android, принадлежащий к семейству Android.Fakealert.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru