


Check Point опубликовала отчет по мобильной безопасности

Check Point опубликовала отчет по мобильной безопасности

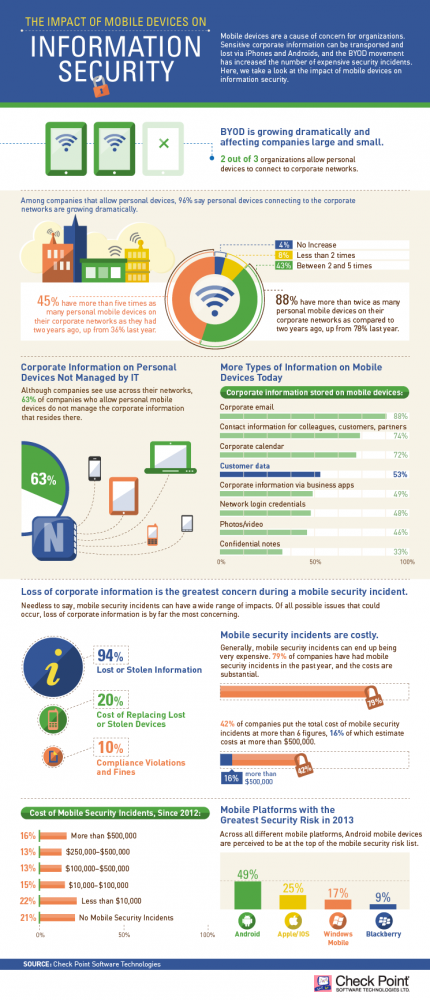
Компания Check Point, опубликовала сегодня свой второй отчет по мобильной безопасности, по данным которого в большинстве компаний (79%) за последний год имели место угрозы безопасности доступной с мобильной устройств информации, повлекшие за собой значительные убытки. В отчете отмечается, что в 42% компаний ущерб от утечки мобильных данных превысил 100 тысяч долларов США, а 16% потеряли более 500 тысяч долларов США.

Смартфоны, планшеты и другие мобильные устройства остаются предметом постоянного беспокойства ИТ-отделов, отвечающих за информационную безопасность своих компаний. Активный обмен конфиденциальной корпоративной информацией часто приводит к ее утечкам, а из-за увлечения концепцией BYOD значительно повысилось число нарушений безопасности, обходящихся чересчур дорого. Несмотря на это, корпоративная информация, в том числе конфиденциальные данные клиентов, все чаще хранится на персональных мобильных устройствах, находящихся вне контроля ИТ-отделов.

В отчете, составленном по результатам опроса почти 800 ИТ-специалистов, приводятся цифры, демонстрирующие впечатляющие темпы распространения концепции BYOD, вскрываются частота случаев нарушения безопасности мобильной информации и ущерб, к которому они приводят, а также выявляются основные проблемы безопасности, возникающие у компаний любого размера.

Основные выводы исследования:

  • Подсоединение персональных мобильных устройств к корпоративным сетям. В 96% компаний, в которых сотрудникам разрешено использовать для работы персональные мобильные устройства, число подключений этих устройств к корпоративной сети растет, а в 45% компаний количество персональных мобильных устройств за два последних года увеличилось более чем в пять раз.
  • Нарушение безопасности мобильных данных — обычное явление и в больших, и в малых компаниях; такие случаи влекут за собой значительный материальный ущерб. За прошлый год из-за инцидентов, связанных с безопасностью данных, которые доступны с мобильных устройств, более половины (52%) крупных компаний понесли убытки более чем на 500 тыс. долларов. За тот же период в 45% малых и средних компаний с численностью сотрудников менее 1000 человек ущерб превысил 100 тыс. долларов.
  • Мобильная платформа с наибольшим потенциальным риском угрозы безопасности. 49% компаний отозвались об Android как о платформе с наибольшим потенциальным риском угрозы безопасности по сравнению с Apple, Windows Mobile и Blackberry (в прошлом году об этом говорили только 30%).
  • Отсутствие контроля над использованием корпоративной информации на мобильных устройствах. Несмотря на дорого обходящиеся инциденты с безопасностью мобильных данных, 63% компаний не контролируют использование корпоративной информации на персональных устройствах, а 93% испытывали трудности при внедрении политики BYOD.
  • Конфиденциальная информация клиентов все чаще хранится на мобильных устройствах. Более половины (53%) компаний признались, что хранят конфиденциальную информацию клиентов на мобильных устройствах; в прошлом году этот показатель равнялся 47%.

«Вне всякого сомнения, стремительное распространение BYOD, мобильных приложений и облачных сервисов ставит перед крупными и мелкими компаниями колоссальную задачу защиты корпоративной информации, — говорит Томер Теллер (Tomer Teller), ведущий специалист компании Check Point Software Technologies по информационной безопасности. — Эффективная стратегия обеспечения безопасности мобильных данных ориентирована на защиту корпоративной информации, хранящейся на множестве устройств, и внедрение соответствующих средств управления доступом к используемой информации и приложениям. Не менее важно обучение сотрудников, поскольку в большинстве компаний понимают: беспечность персонала намного опаснее, чем деятельность киберпреступников».


Компания Check Point сохраняет лидерские позиции в области защиты мобильной информации вот уже более двенадцати лет. Программные блейды Mobile Access от Check Point позволяют организациям, сталкивающимся с угрозами безопасности мобильной информации, безопасно и легко подключать смартфоны, планшеты и ПК к корпоративным сетям через Интернет. Решение обеспечивает удаленный доступ корпоративного уровня через частные сети на уровне 3 (Layer-3 VPN) и на уровне защищенных сокетов (SSL VPN), поддерживая простое и защищенное соединение с почтовыми программами, календарем, контактами и корпоративными приложениями.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru