


Взломщики захватили бразильские правительственные ресурсы

Вредоносные программы найдены на бразильских государственных сайтах

В общей сложности 11 уникальных вредоносных программ были обнаружены на сайтах двух государственных порталов Бразилии. Многие из этих продуктов были замаскированы под продукты Adobe. Эти неприятные продукты были замечены экспертами из компании Trend Micro. Вебсайты распространяли вредоносные программы с 24 апреля 2013 года.


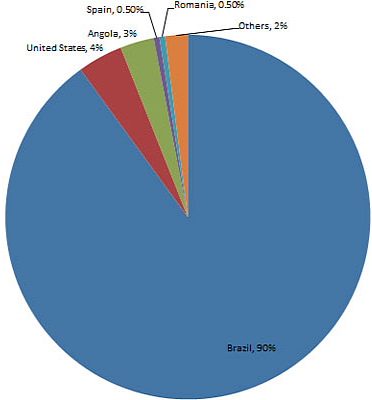
Атака в основном нацелена против граждан Бразилии, однако есть жертвы из США, Анголы, Испании, Румынии и других стран. Это вредоносное программное обеспечение помогает преступникам получать доступ к личной информации, которая позволяет получить доступ к банковским учетным записям.

После того, как компьютерная система была инфицирована трояном (TROJ_BANDROP.ZIP), на компьютере создается учетная запись администратора через которую заводится несколько удаленных сессий по работе с операционной системой.

Страны, пострадавшие от атаки.

Вредоносная учетная запись называется ADM123 и позволяет нападающим удаленно соединяться с инфицированным компьютером и получать полный контроль над машиной. Как отмечают специалисты Trend Micro, установка вредоносного программного обеспечения на правительственные вебсайты совсем не новая практика.

Взломщики используют такую тактику еще и потому, что она дает им неоспоримое социальное преимущество. Большинство пользователей считают, что правительственные сайты полностью надежны. Как оказалось, в сети не существует такого понятия, как полностью безопасное место.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru