


Кибермошенники атакуют европейские компании и учреждения

Кибермошенники атакуют европейские компании и учреждения

 Эксперты Symantec предупреждают европейские организации о новой волне хакерских атак. Известно, что в ходе атаки злоумышленники применяют сложные приёмы социальной инженерии. По имеющейся информации, жертвами киберпреступников стали, по крайней мере, 14 французских компаний. Кроме того, аналогичные атаки зафиксированы в Румынии и Люксембурге.


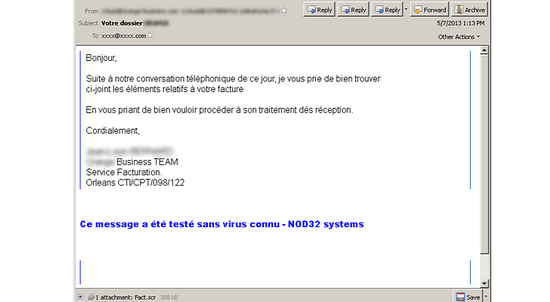
По данным Symantec, атаки начинаются с телефонного звонка. Мошенники просят сотрудника компании, обычно выбирают тех, кто работает с финансами, принять счет-фактуру, которую они собираются выслать по электронной почте.

В действительности файл, прикреплённый злоумышленниками к электронному письму, является модификацией RAT-трояна Shadesrat. Попадая на устройство, вредоносная программа открывает киберпреступникам доступ к конфиденциальной информации. Используя эту информацию, мошенники могут получить доступ к банковским счетам компании.

Информация, собранная Shadesrat, может также использоваться кибермошенниками для новых атак с применением приёмов социальной инженерии.

Эксперты советуют сотрудникам организаций быть крайне осторожными, так как всё указывает на то, что киберпреступники, организовавшие данную кампанию, далеко не новички в своём деле и не собираются останавливаться на достигнутом.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru