


«Доктор Веб» нашла новую угрозу для смартфонов

Поддельный антивирус обманывает пользователей Android

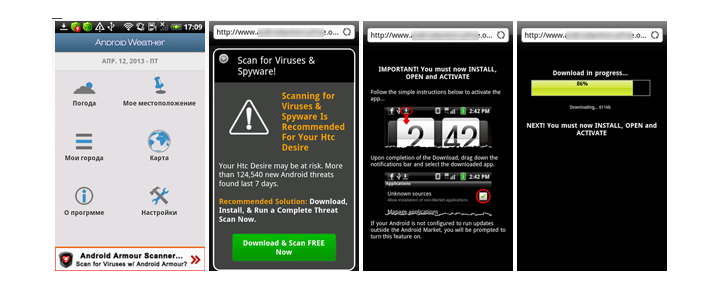
Продолжается расширение семейства вредоносных программ Android.Fakealert. Эксперты из компании «Доктор Веб» обнаружили угрозу, которая распространяется через рекламные объявления, которые появляются во многих приложениях для Android.


Эти объявления просят пользователей просканировать свое мобильное устройство на наличие вирусов, используя специальное приложение. Получив согласие от пользователя, программа Android.Fakealert.origin сообщает, что на мобильном телефоне живет огромное количество троянов, которые не дают устройству нормально работать. В реальности же, смартфон может быть абсолютно «чистым». Считается, что именно благодаря этим неверным оповещениям, злоумышленники получают значительное возможность выудить деньги из пользователей.

Android.Fakealert.origin.

Как и многие другие поддельные антивирусы, Fakealert советует жертвам выдуманных атак приобрести полную версию так называемой защитной программы, которая должна помочь с полной дезинфекцией мобильного устройства. Самое интересное, что сообщения о найденных вирусах отображаются не только в окне самой программы, но и на панели оповещения в верхней части экрана.

Разумеется, пользователям лучше не устанавливать программы из неизвестных источников, чтобы подобных ситуаций в принципе не возникало. Также, если вы успели стать жертвой Android.Fakealert.origin, просто удалите программу с помощью аутентичной антивирусной программы.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru