


«Лаборатория Касперского» нашла новых игровых взломщиков

Группа Winnti – новая угроза игровых компаний

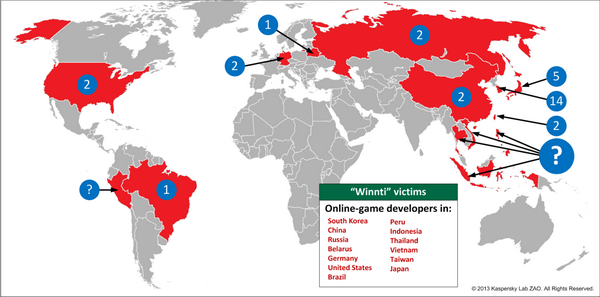
По сообщению «Лаборатории Касперского» хакерская группа Winnti на протяжении нескольких лет наживается с помощью целевых атак производителей и издателей сетевых игр. К такому выводу аналитики пришли в процессе анализа вредоносного ПО, обнаруженного в игровых компаниях. Результаты были опубликованы в исследовании «Winnti. Это вам не игрушки».


Осенью 2011-го года на компьютеры огромного количества игроков одной популярной онлайн-игры вместе с обновлениями попал троян. Настоящей мишенью злоумышленников оказались не игроки, а компании, занимающиеся разработкой и выпуском компьютерных игр. По просьбе разработчиков эксперты «Лаборатории Касперского» проанализировали вредоносную программу. Как оказалось, это приложение обладало функционалом бэкдора, позволяя злоумышленникам управлять зараженным компьютером.

Ранее подобные вредоносные программы уже встречались экспертам «Лаборатории Касперского», которые отнесли данные программы к «группе Winnti». За время существования Winnti от деятельности хакеров пострадало почти 35 компаний из Германии, США, Японии, Китае, России. Предполагается, что данная группировка активно работает с 2009-го года. Особенно активно взломщики работают в странах Восточной Азии. Предполагается, что в группировке в основном состоят хакеры китайского происхождения. Одной из отличительных техник, используемых взломщиками, стала кража сертификатов у атакованных компаний и их последующее использование для осуществления новых атак.

Winnti зарабатывает средства за счет нечестного накопления игровой валюты в онлайн-играх и перевода виртуальных средств в реальные деньги, кражи исходников серверной части онлайн-игр для поиска уязвимостей и для открытия пиратских серверов.

Отметим, что в последнее время многие игровые компании оказались мишенью для хакеров. Среди них числится студия OP Productions, которая занимается выпуском сетевого боевика The War Z, а также компания Harmonix, у которой взломали сервера огромного количества музыкальных игр.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru