


«Лаборатория Касперского» нашла новых игровых взломщиков

Группа Winnti – новая угроза игровых компаний

По сообщению «Лаборатории Касперского» хакерская группа Winnti на протяжении нескольких лет наживается с помощью целевых атак производителей и издателей сетевых игр. К такому выводу аналитики пришли в процессе анализа вредоносного ПО, обнаруженного в игровых компаниях. Результаты были опубликованы в исследовании «Winnti. Это вам не игрушки».


Осенью 2011-го года на компьютеры огромного количества игроков одной популярной онлайн-игры вместе с обновлениями попал троян. Настоящей мишенью злоумышленников оказались не игроки, а компании, занимающиеся разработкой и выпуском компьютерных игр. По просьбе разработчиков эксперты «Лаборатории Касперского» проанализировали вредоносную программу. Как оказалось, это приложение обладало функционалом бэкдора, позволяя злоумышленникам управлять зараженным компьютером.

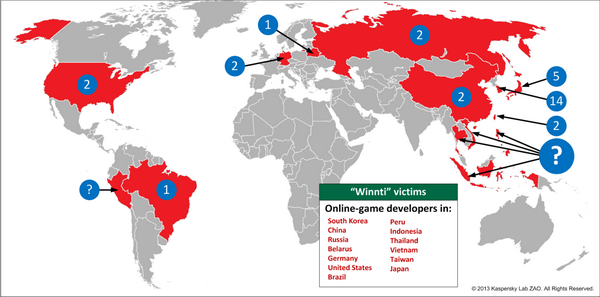
Ранее подобные вредоносные программы уже встречались экспертам «Лаборатории Касперского», которые отнесли данные программы к «группе Winnti». За время существования Winnti от деятельности хакеров пострадало почти 35 компаний из Германии, США, Японии, Китае, России. Предполагается, что данная группировка активно работает с 2009-го года. Особенно активно взломщики работают в странах Восточной Азии. Предполагается, что в группировке в основном состоят хакеры китайского происхождения. Одной из отличительных техник, используемых взломщиками, стала кража сертификатов у атакованных компаний и их последующее использование для осуществления новых атак.

Winnti зарабатывает средства за счет нечестного накопления игровой валюты в онлайн-играх и перевода виртуальных средств в реальные деньги, кражи исходников серверной части онлайн-игр для поиска уязвимостей и для открытия пиратских серверов.

Отметим, что в последнее время многие игровые компании оказались мишенью для хакеров. Среди них числится студия OP Productions, которая занимается выпуском сетевого боевика The War Z, а также компания Harmonix, у которой взломали сервера огромного количества музыкальных игр.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru