


«Лаборатория Касперского» нашла новых игровых взломщиков

Группа Winnti – новая угроза игровых компаний

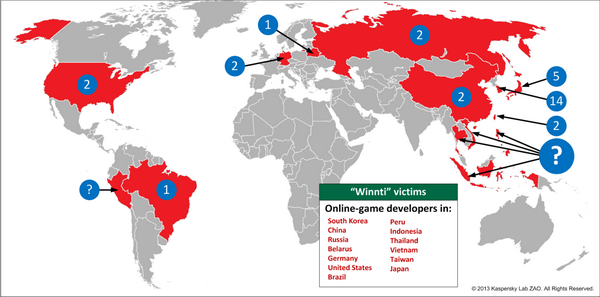
По сообщению «Лаборатории Касперского» хакерская группа Winnti на протяжении нескольких лет наживается с помощью целевых атак производителей и издателей сетевых игр. К такому выводу аналитики пришли в процессе анализа вредоносного ПО, обнаруженного в игровых компаниях. Результаты были опубликованы в исследовании «Winnti. Это вам не игрушки».


Осенью 2011-го года на компьютеры огромного количества игроков одной популярной онлайн-игры вместе с обновлениями попал троян. Настоящей мишенью злоумышленников оказались не игроки, а компании, занимающиеся разработкой и выпуском компьютерных игр. По просьбе разработчиков эксперты «Лаборатории Касперского» проанализировали вредоносную программу. Как оказалось, это приложение обладало функционалом бэкдора, позволяя злоумышленникам управлять зараженным компьютером.

Ранее подобные вредоносные программы уже встречались экспертам «Лаборатории Касперского», которые отнесли данные программы к «группе Winnti». За время существования Winnti от деятельности хакеров пострадало почти 35 компаний из Германии, США, Японии, Китае, России. Предполагается, что данная группировка активно работает с 2009-го года. Особенно активно взломщики работают в странах Восточной Азии. Предполагается, что в группировке в основном состоят хакеры китайского происхождения. Одной из отличительных техник, используемых взломщиками, стала кража сертификатов у атакованных компаний и их последующее использование для осуществления новых атак.

Winnti зарабатывает средства за счет нечестного накопления игровой валюты в онлайн-играх и перевода виртуальных средств в реальные деньги, кражи исходников серверной части онлайн-игр для поиска уязвимостей и для открытия пиратских серверов.

Отметим, что в последнее время многие игровые компании оказались мишенью для хакеров. Среди них числится студия OP Productions, которая занимается выпуском сетевого боевика The War Z, а также компания Harmonix, у которой взломали сервера огромного количества музыкальных игр.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru