


38% российских компаний не заботятся о шифровании корпоративных данных

38% российских компаний не заботятся о шифровании корпоративных данных

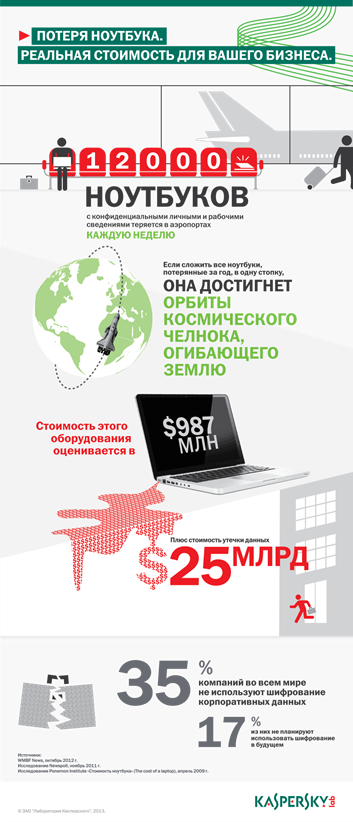
По данным международного исследования «Лаборатории Касперского», проведенного совместно с компанией B2B International в конце 2012 года, значительная часть компаний уделяет недостаточно внимания защите корпоративной информации. В частности, 35% компаний во всем мире не используют такую важную технологию, как шифрование данных. В России этот показатель достигает 38%.


Корпоративный шпионаж и случаи непреднамеренной утечки данных представляют серьезную угрозу для любого бизнеса, но, несмотря на это, многие компании по-прежнему не торопятся внедрять какие-либо средства защиты конфиденциальной информации. По данным исследования «Лаборатории Касперского» и B2B International, лишь немногим более половины компаний по всему миру используют технологии шифрования данных как на уровне файлов, надежно защищая важные файлы и папки, так и на уровне полного шифрования диска, скрывая от любопытных глаз содержимое жесткого диска полностью.

Тем временем, только в аэропортах США каждую неделю теряется 12 тысяч ноутбуков. Суммарная стоимость потерянных за год устройств оценивается в 987 миллионов долларов. Вместе с тем существуют и более значительные финансовые потери, неочевидные на первый взгляд, – это стоимость утечки корпоративных данных, оцениваемая в 25 млрд долларов убытков в год. И это – данные лишь по одной стране. Нетрудно представить, какими могут быть цифры для всего мира.


«Распространение шифрования растет пропорционально пониманию того, что мобильность сотрудников и возможность их доступа к корпоративным сервисам в любое время, из любого места и с любого устройства, подвергают незашифрованные данные беспрецедентному риску. Если в руки злоумышленников попадет зашифрованная информация, им придется потратить немало сил и времени на ее расшифровку и в большинстве случаев такие попытки не увенчаются успехом. Напротив, незашифрованные данные являются легкой добычей для киберпреступников, что может привести к серьезным и даже фатальным последствиям для бизнеса, - отмечает Константин Каманин, руководитель группы защиты данных и критической инфраструктуры «Лаборатории Касперского». – Понимая важность проблемы, мы включили функциональность шифрования в наше новое корпоративное решение, благодаря чему у компании-клиента не возникнет каких-либо проблем с совместимостью технологий шифрования с другими элементами корпоративной защиты «Лаборатории Касперского»».

Новая корпоративная платформа Kaspersky Security для бизнеса позволяет использовать как полное шифрование диска, так и шифрование файлов, а также комбинировать оба этих метода. Преимуществом решения является поддержка шифрования данных на съемных носителях и возможность централизованного управления средствами шифрования и правами пользователей на доступ к закрытой информации. В свою очередь высокая степень интеграции с другими технологиями защиты и единая консоль управления Kaspersky Security Center позволяют применять единые политики обеспечения безопасности.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru