


38% российских компаний не заботятся о шифровании корпоративных данных

38% российских компаний не заботятся о шифровании корпоративных данных

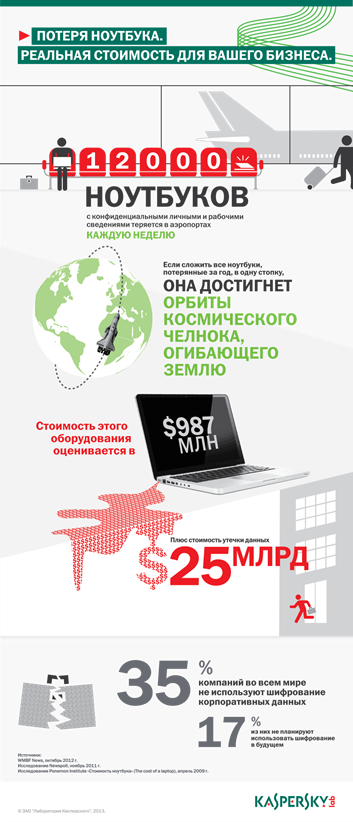
По данным международного исследования «Лаборатории Касперского», проведенного совместно с компанией B2B International в конце 2012 года, значительная часть компаний уделяет недостаточно внимания защите корпоративной информации. В частности, 35% компаний во всем мире не используют такую важную технологию, как шифрование данных. В России этот показатель достигает 38%.


Корпоративный шпионаж и случаи непреднамеренной утечки данных представляют серьезную угрозу для любого бизнеса, но, несмотря на это, многие компании по-прежнему не торопятся внедрять какие-либо средства защиты конфиденциальной информации. По данным исследования «Лаборатории Касперского» и B2B International, лишь немногим более половины компаний по всему миру используют технологии шифрования данных как на уровне файлов, надежно защищая важные файлы и папки, так и на уровне полного шифрования диска, скрывая от любопытных глаз содержимое жесткого диска полностью.

Тем временем, только в аэропортах США каждую неделю теряется 12 тысяч ноутбуков. Суммарная стоимость потерянных за год устройств оценивается в 987 миллионов долларов. Вместе с тем существуют и более значительные финансовые потери, неочевидные на первый взгляд, – это стоимость утечки корпоративных данных, оцениваемая в 25 млрд долларов убытков в год. И это – данные лишь по одной стране. Нетрудно представить, какими могут быть цифры для всего мира.


«Распространение шифрования растет пропорционально пониманию того, что мобильность сотрудников и возможность их доступа к корпоративным сервисам в любое время, из любого места и с любого устройства, подвергают незашифрованные данные беспрецедентному риску. Если в руки злоумышленников попадет зашифрованная информация, им придется потратить немало сил и времени на ее расшифровку и в большинстве случаев такие попытки не увенчаются успехом. Напротив, незашифрованные данные являются легкой добычей для киберпреступников, что может привести к серьезным и даже фатальным последствиям для бизнеса, - отмечает Константин Каманин, руководитель группы защиты данных и критической инфраструктуры «Лаборатории Касперского». – Понимая важность проблемы, мы включили функциональность шифрования в наше новое корпоративное решение, благодаря чему у компании-клиента не возникнет каких-либо проблем с совместимостью технологий шифрования с другими элементами корпоративной защиты «Лаборатории Касперского»».

Новая корпоративная платформа Kaspersky Security для бизнеса позволяет использовать как полное шифрование диска, так и шифрование файлов, а также комбинировать оба этих метода. Преимуществом решения является поддержка шифрования данных на съемных носителях и возможность централизованного управления средствами шифрования и правами пользователей на доступ к закрытой информации. В свою очередь высокая степень интеграции с другими технологиями защиты и единая консоль управления Kaspersky Security Center позволяют применять единые политики обеспечения безопасности.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru