


Бэкдор Tidserv использует платформу, разработанную Google

Бэкдор Tidserv использует платформу, разработанную Google

Корпорация Symantec сообщает подробности о сложной активной угрозе Tidserv, которая использует функционал руткита, вследствие чего обнаружить ее крайне сложно. Для функционирования вредоносной программе необходима среда Chromium Embedded Framework, поэтому она дополнительно закачивает на заражённый компьютер порядка 50 Мб.

Tidserv (или TDL) – это сложная угроза, которая маскируется себя в системе с помощью руткит-технологий. Будучи обнаруженной еще в 2008 году, она остается активной до сих пор. Распространяемый сейчас в интернете вариант Tidserv использует в своей работе программную платформу Chromium Embedded Framework (CEF). И хотя это не первый случай, когда злоумышленники используют легитимное ПО в своих целях, в данном случае для корректной работы вируса требуется загрузка всех компонентов среды общим размером в 50 Мб, что довольно необычно для вредоносных программ.

Backdoor.Tidserv имеет компонентную структуру, что позволяет ему подгружать новые модули и сразу же встраивать их в процессы ОС. В более ранней версии Tidserv модуль serf332 использовался для сетевых операций, таких как, например, автоклики и рекламные всплывающие окна. Для их реализации используются COM-объекты открытия страниц и анализа их содержимого. Недавно эксперты Symantec обнаружили, что Tidserv начал скачивать для использования новый модуль с названием cef32. Этот новый модуль имеет тот же функционал, что и serf332, однако он также требует наличия библиотеки cef.dll, являющейся частью CEF. Как правило, это означает, что на зараженную систему требуется загрузить все компоненты CEF объёмом около 50Мб.

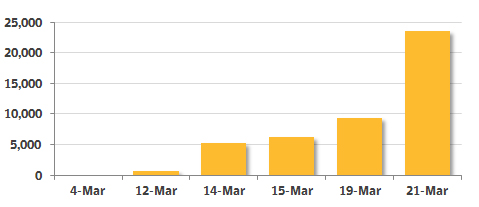
За период с 4 по 21 марта число скачиваний CEF значительно возросло, и хотя специалисты не могут утверждать, что это результат активности Tidserv, однако, если этот рост действительно связан именно с атакой, то можно получить представление о её масштабах.


Рисунок 1. Статистика скачиваний CEF за период с 4 по 21 марта


CEF предоставляет функции управления Web-браузером для встраивания его в приложения. Библиотеки CEF обеспечивают весь спектр необходимых для работы браузера функций, таких как разбор HTML-кода или разбор и запуск JavaScript.

Использование программной среды CEF позволяет Tidserv снять с себя реализацию большей части своего «браузерного» функционала и возложить его исполнение на библиотеки CEF. Таким образом, модули вредоносной программы становятся меньше, а расширять их функционал оказывается проще. Оборотной же стороной медали стала необходимость загрузки библиотеки cef.dll. Ссылка для загрузки zip-архива с CEF «вшита» непосредственно в исполняемый код модуля, и любое изменение источника, таким образом, потребует обновления и самого модуля.

Авторы Chromium Embedded Framework (CEF) ни в коей мере не рассчитывали на использование своего продукта в криминальных целях, и предпринимают и будут предпринимать все возможные действия, чтобы пресечь подобные попытки. Именно поэтому с сайта Google Code была удалена библиотека, использованная злоумышленниками при создании этого вируса, и изучаются способы её предоставления пользователям лишь в максимально защищённом от подобных угроз исполнении.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru