


Бэкдор Tidserv использует платформу, разработанную Google

Бэкдор Tidserv использует платформу, разработанную Google

Корпорация Symantec сообщает подробности о сложной активной угрозе Tidserv, которая использует функционал руткита, вследствие чего обнаружить ее крайне сложно. Для функционирования вредоносной программе необходима среда Chromium Embedded Framework, поэтому она дополнительно закачивает на заражённый компьютер порядка 50 Мб.

Tidserv (или TDL) – это сложная угроза, которая маскируется себя в системе с помощью руткит-технологий. Будучи обнаруженной еще в 2008 году, она остается активной до сих пор. Распространяемый сейчас в интернете вариант Tidserv использует в своей работе программную платформу Chromium Embedded Framework (CEF). И хотя это не первый случай, когда злоумышленники используют легитимное ПО в своих целях, в данном случае для корректной работы вируса требуется загрузка всех компонентов среды общим размером в 50 Мб, что довольно необычно для вредоносных программ.

Backdoor.Tidserv имеет компонентную структуру, что позволяет ему подгружать новые модули и сразу же встраивать их в процессы ОС. В более ранней версии Tidserv модуль serf332 использовался для сетевых операций, таких как, например, автоклики и рекламные всплывающие окна. Для их реализации используются COM-объекты открытия страниц и анализа их содержимого. Недавно эксперты Symantec обнаружили, что Tidserv начал скачивать для использования новый модуль с названием cef32. Этот новый модуль имеет тот же функционал, что и serf332, однако он также требует наличия библиотеки cef.dll, являющейся частью CEF. Как правило, это означает, что на зараженную систему требуется загрузить все компоненты CEF объёмом около 50Мб.

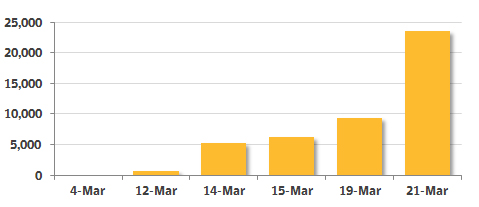
За период с 4 по 21 марта число скачиваний CEF значительно возросло, и хотя специалисты не могут утверждать, что это результат активности Tidserv, однако, если этот рост действительно связан именно с атакой, то можно получить представление о её масштабах.


Рисунок 1. Статистика скачиваний CEF за период с 4 по 21 марта


CEF предоставляет функции управления Web-браузером для встраивания его в приложения. Библиотеки CEF обеспечивают весь спектр необходимых для работы браузера функций, таких как разбор HTML-кода или разбор и запуск JavaScript.

Использование программной среды CEF позволяет Tidserv снять с себя реализацию большей части своего «браузерного» функционала и возложить его исполнение на библиотеки CEF. Таким образом, модули вредоносной программы становятся меньше, а расширять их функционал оказывается проще. Оборотной же стороной медали стала необходимость загрузки библиотеки cef.dll. Ссылка для загрузки zip-архива с CEF «вшита» непосредственно в исполняемый код модуля, и любое изменение источника, таким образом, потребует обновления и самого модуля.

Авторы Chromium Embedded Framework (CEF) ни в коей мере не рассчитывали на использование своего продукта в криминальных целях, и предпринимают и будут предпринимать все возможные действия, чтобы пресечь подобные попытки. Именно поэтому с сайта Google Code была удалена библиотека, использованная злоумышленниками при создании этого вируса, и изучаются способы её предоставления пользователям лишь в максимально защищённом от подобных угроз исполнении.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru