


Бэкдор Tidserv использует платформу, разработанную Google

Бэкдор Tidserv использует платформу, разработанную Google

Корпорация Symantec сообщает подробности о сложной активной угрозе Tidserv, которая использует функционал руткита, вследствие чего обнаружить ее крайне сложно. Для функционирования вредоносной программе необходима среда Chromium Embedded Framework, поэтому она дополнительно закачивает на заражённый компьютер порядка 50 Мб.

Tidserv (или TDL) – это сложная угроза, которая маскируется себя в системе с помощью руткит-технологий. Будучи обнаруженной еще в 2008 году, она остается активной до сих пор. Распространяемый сейчас в интернете вариант Tidserv использует в своей работе программную платформу Chromium Embedded Framework (CEF). И хотя это не первый случай, когда злоумышленники используют легитимное ПО в своих целях, в данном случае для корректной работы вируса требуется загрузка всех компонентов среды общим размером в 50 Мб, что довольно необычно для вредоносных программ.

Backdoor.Tidserv имеет компонентную структуру, что позволяет ему подгружать новые модули и сразу же встраивать их в процессы ОС. В более ранней версии Tidserv модуль serf332 использовался для сетевых операций, таких как, например, автоклики и рекламные всплывающие окна. Для их реализации используются COM-объекты открытия страниц и анализа их содержимого. Недавно эксперты Symantec обнаружили, что Tidserv начал скачивать для использования новый модуль с названием cef32. Этот новый модуль имеет тот же функционал, что и serf332, однако он также требует наличия библиотеки cef.dll, являющейся частью CEF. Как правило, это означает, что на зараженную систему требуется загрузить все компоненты CEF объёмом около 50Мб.

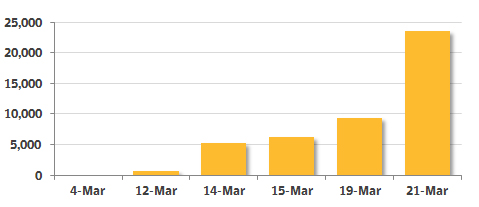
За период с 4 по 21 марта число скачиваний CEF значительно возросло, и хотя специалисты не могут утверждать, что это результат активности Tidserv, однако, если этот рост действительно связан именно с атакой, то можно получить представление о её масштабах.


Рисунок 1. Статистика скачиваний CEF за период с 4 по 21 марта


CEF предоставляет функции управления Web-браузером для встраивания его в приложения. Библиотеки CEF обеспечивают весь спектр необходимых для работы браузера функций, таких как разбор HTML-кода или разбор и запуск JavaScript.

Использование программной среды CEF позволяет Tidserv снять с себя реализацию большей части своего «браузерного» функционала и возложить его исполнение на библиотеки CEF. Таким образом, модули вредоносной программы становятся меньше, а расширять их функционал оказывается проще. Оборотной же стороной медали стала необходимость загрузки библиотеки cef.dll. Ссылка для загрузки zip-архива с CEF «вшита» непосредственно в исполняемый код модуля, и любое изменение источника, таким образом, потребует обновления и самого модуля.

Авторы Chromium Embedded Framework (CEF) ни в коей мере не рассчитывали на использование своего продукта в криминальных целях, и предпринимают и будут предпринимать все возможные действия, чтобы пресечь подобные попытки. Именно поэтому с сайта Google Code была удалена библиотека, использованная злоумышленниками при создании этого вируса, и изучаются способы её предоставления пользователям лишь в максимально защищённом от подобных угроз исполнении.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru