


Все участники Pwnium 3 не сумели взломать ноутбуки Google

Хакеры не смогли взломать Chrome OS

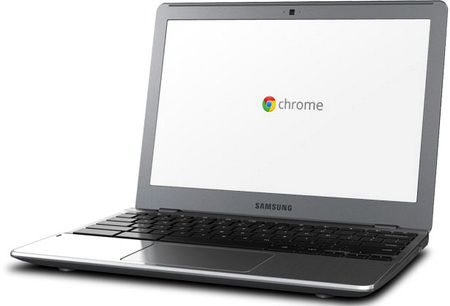
На соревновании хакеров Pwnium, проводившемся в рамках мероприятия CanSecWest, не было обнаружено ни одного специалиста, который бы смог взломать компьютер Samsung Series 5 550 на базе Chrome OS.

Основная цель этого мероприятия заключается в поиске брешей в защите операционной системы Chrome. Это необычное мероприятие начали проводить совсем недавно в качестве альтернативы Pwn2Own (Google не понравилось, что на этом мероприятии не было требования о неразглашении путей взлома).

Перед началом CanSecWest, Google выпустила патчи для 10 уязвимых мест в системе Chrome. Шесть из вышеупомянутых уязвимостей были отмечены как «особенно опасные» специалистами из Google. За четыре остальных Google выплатила тысячу долларов по программе «pay-for-bugs». Некоторые лазейки были обнаружены в навигационной системе браузера, в SVG-анимациях и веб-аудио.

Фото ноутбука Samsung Series 5 550.


Google предлагала $3,1 млн за предоставление информации о потенциальной уязвимости во время конкурса Pwnium. Хакерские атаки были разделены на две категории, каждой из которых соответствовал весомый призовой фонд ($110 и $150 тысяч).

При этом победителя в этом году на Pwnium так и не обнаружили. Представитель Google заявил, что компания оценивает работу одного из участников и может присудить ему частичную победу. Отметим, что даже при таких условиях, взломщик может получить существенный куш. В прошлом году, на CanSecWest Pwnium и Pwnium 2, проводимого во время Hack In The Box в Куала-Лумпур, хакер по имени «Pinkie Pie» сумел взломать Chrome OS, получив $60 тысяч на каждом мероприятии.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru